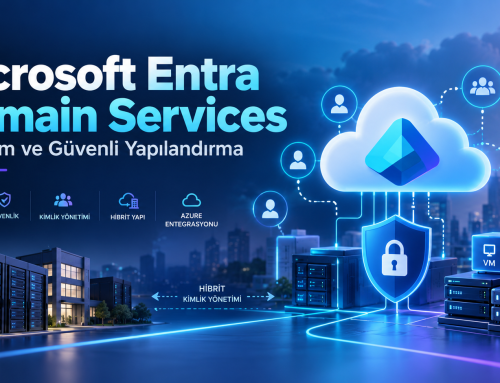
Kısa cevap: Microsoft Entra, Microsoft’un kimlik, erişim ve güvenli ağ erişimi çözümlerini tek çatı altında topladığı ürün ailesidir. Ailenin merkezinde Microsoft Entra ID, yani eski adıyla Azure Active Directory bulunur.
Ancak Microsoft Entra yalnızca Entra ID’den ibaret değildir. Kimlik yönetişimi, risk tabanlı kimlik koruması, uygulama ve servis kimlikleri, dış kullanıcılar, doğrulanabilir kimlik bilgileri, güvenli internet ve özel uygulama erişimi gibi farklı ihtiyaçlar için ayrı ürünler sunar.
Güncelleme – Ekim 2026: Bu yazıyı ilk olarak Mart 2023’te hazırlamıştım. O tarihten sonra Azure Active Directory’nin adı Microsoft Entra ID oldu, Entra ürün ailesi ciddi şekilde genişledi, Permissions Management ürünü emekliye ayrıldı ve özellikle network access ile yapay zeka ajanlarının kimlikleri gibi yeni alanlar Entra ailesine dahil edildi. Bu nedenle makaleyi güncel ürün ailesine göre yeniden düzenledim.
Microsoft Entra Nedir?
Bugün şirketlerde kullanıcıların erişmesi gereken kaynaklar artık yalnızca şirket içerisindeki birkaç sunucudan oluşmuyor. Microsoft 365, Azure, SaaS uygulamaları, şirket içi uygulamalar, farklı bulut ortamları, mobil cihazlar, partner sistemleri ve artık yapay zeka ajanları aynı kimlik ve erişim ekosisteminin bir parçası haline geldi.
Bu kadar farklı kaynağa erişimi kullanıcı adı ve parola seviyesinde yönetmek yeterli değil. Asıl soru şu:
Kim erişiyor?
Hangi kaynağa erişiyor?
Hangi yetkiyle erişiyor?
Hangi cihazdan erişiyor?
Hangi lokasyondan erişiyor?
Erişim sırasında risk var mı?
Bu erişime hâlâ ihtiyacı var mı?
Microsoft Entra tam olarak bu kimlik, erişim ve yetkilendirme problemini çözmeye çalışan ürün ailesidir.
Ben Entra mimarisini anlatırken üç temel kavram üzerinden ilerlemeyi daha doğru buluyorum: kimlik, izin ve kaynak. Doğru kimliğin, doğru kaynağa, doğru izinlerle ve doğru koşullar altında erişmesi gerekir.
Bu üçlü basit görünse de gerçek kurumsal ortamlarda yönetilmesi oldukça karmaşıktır. Kullanıcı sayısı, uygulama sayısı ve farklı erişim senaryoları arttıkça policy sayısı da artar.
Microsoft Entra’nın amacı bu farklı kontrolleri merkezi bir kimlik ve erişim mimarisi altında bir araya getirmektir.
Azure AD Neden Microsoft Entra ID Oldu?
Microsoft, 2023 yılında Azure Active Directory ürününün adını Microsoft Entra ID olarak değiştirdi.
Burada ürün tamamen değişmedi. İsim değişikliğinin temel amaçlarından biri Azure Active Directory’nin yalnızca Azure’a ait bir servis olduğu algısını ortadan kaldırmak ve Windows Server Active Directory ile yaşanan isim karmaşasını azaltmaktı.
Yani bugün eski dokümanlarda veya makalelerde gördüğünüz Azure AD ifadesinin güncel karşılığı Microsoft Entra ID‘dir.
Aynı şekilde Azure AD Connect ürünü de günümüzde Microsoft Entra Connect adıyla karşımıza çıkıyor.
Microsoft Entra Ürün Ailesi
Microsoft Entra ailesini yalnızca Entra ID olarak düşünmemek gerekir. Günümüzde aile içerisinde farklı kimlik ve erişim ihtiyaçlarını karşılayan birçok ürün bulunuyor.
Microsoft Entra ID: Kullanıcı, grup, authentication ve access management altyapısı.
Microsoft Entra ID Governance: Kimlik ve erişim yaşam döngüsünün yönetimi.
Microsoft Entra ID Protection: Riskli kullanıcı ve sign-in davranışlarının tespiti.
Microsoft Entra Workload ID: Uygulama, servis ve workload kimliklerinin güvenliği.
Microsoft Entra Verified ID: Doğrulanabilir dijital kimlik bilgileri.
Microsoft Entra Internet Access: İnternet ve SaaS erişiminin kimlik merkezli güvenliği.
Microsoft Entra Private Access: Özel uygulamalara Zero Trust tabanlı erişim.
Microsoft Entra External ID: Müşteri, partner ve diğer dış kullanıcıların kimlik yönetimi.
Microsoft Entra Agent ID: Yapay zeka ajanlarının kimlik ve erişim yönetimi.
Microsoft Entra ID
Microsoft Entra ID, Entra ailesinin temelini oluşturur. Kullanıcıların, cihazların ve uygulamaların kimlik doğrulaması burada yapılır.
Entra ID içerisinde özellikle aşağıdaki özellikler günlük operasyonlarda en çok karşılaştığımız yeteneklerdir:
Single Sign-On – SSO
Multi-Factor Authentication – MFA
Passwordless Authentication
Conditional Access
Enterprise Applications
Application Registrations
Device ve identity integration
Özellikle Conditional Access benim için Entra ID tarafındaki en kritik güvenlik bileşenlerinden biridir. Çünkü artık yalnızca “kullanıcı parolayı biliyor mu?” sorusuna cevap vermek yeterli değil.
Kullanıcının kim olduğu, cihazın durumu, erişilen uygulama, lokasyon, sign-in riski ve diğer sinyaller birlikte değerlendirilerek erişime izin verilebilir, MFA istenebilir veya erişim tamamen engellenebilir.
Microsoft Entra ID Governance
Kimlik güvenliğinde sık gördüğüm problemlerden biri kullanıcılara bir kez verilen erişimlerin yıllarca kaldırılmadan kalmasıdır.
Bir çalışan departman değiştiriyor, görevi değişiyor veya şirketten ayrılıyor ancak bazı sistemlerdeki izinları yaşamaya devam ediyor. Bu durum zaman içerisinde ciddi bir yetki birikimine neden oluyor.
Microsoft Entra ID Governance bu erişim yaşam döngüsünü yönetmek için kullanılır.
Lifecycle Workflows
Entitlement Management
Access Reviews
Privileged Identity Management – PIM
Özellikle PIM ve Access Reviews özelliklerini ayrı ayrı düşünmek yerine least privilege yaklaşımının parçaları olarak değerlendirmek gerekir.
Microsoft Entra ID Protection
Microsoft Entra ID Protection, kullanıcı ve sign-in risklerini tespit etmek için kullanılır.
Örneğin Microsoft’un risk motoru bir kullanıcı hesabının ele geçirilmiş olabileceğine ilişkin sinyaller tespit ettiğinde bu risk bilgisi Conditional Access politikalarında kullanılabilir.
Böylece risk seviyesine göre:
MFA istenebilir,
parola değişikliği zorunlu tutulabilir,
veya erişim tamamen engellenebilir.
Buradaki önemli konu Identity Protection ile Conditional Access’i birbirinden bağımsız ürünler gibi düşünmemektir. Risk bilgisi çoğunlukla Conditional Access tarafından enforcement amacıyla kullanılır.
Microsoft Entra Workload ID
Kimlik denildiğinde çoğu zaman yalnızca kullanıcı hesaplarını düşünüyoruz. Oysa uygulamalar, servisler, otomasyon sistemleri ve diğer dijital iş yükleri de kaynaklara erişmek için kimliğe ihtiyaç duyar.
Servis hesapları yıllardır kurumsal ortamlardaki önemli güvenlik problemlerinden biri. Pek çok şirkette kullanıcı parolalarının değiştirilmesi, MFA kullanılması ve kullanıcı yaşam döngüsünün yönetilmesi konusunda ciddi süreçler varken servis hesapları aynı disiplinle yönetilmeyebiliyor.
Bu hesapların bir bölümü yıllarca aynı parola ile çalışabiliyor ve kim tarafından kullanıldığı zaman içerisinde unutulabiliyor. Modern bulut uygulamalarında ise benzer problem application secret ve credential’larda karşımıza çıkıyor.
Microsoft Entra Workload ID, insan olmayan bu kimliklerin erişimini ve güvenliğini yönetmeye yardımcı olur.
Özellikle uygulama kimliklerinde uzun ömürlü secret saklamak yerine mümkün olan ortamlarda Workload Identity Federation kullanmak güvenlik açısından önemli bir avantaj sağlar.
GitHub Actions veya Kubernetes gibi platformlarda workload identity federation sayesinde uygulamanın kalıcı bir client secret saklamasına gerek kalmadan Entra ID üzerinden kimlik doğrulama yapılabilir.
Microsoft Entra Verified ID
Microsoft Entra Verified ID, doğrulanabilir dijital kimlik bilgileri oluşturmak ve doğrulamak için kullanılan Entra çözümüdür.
Buradaki yaklaşım klasik bir kullanıcı hesabı oluşturmaktan farklıdır. Kullanıcıya doğrulanabilir bir dijital credential verilir ve kullanıcı ihtiyaç duyduğu zaman bu bilgiyi ilgili sistemle paylaşabilir.
Örneğin:
Çalışan kimliği,
eğitim veya sertifika bilgisi,
mezuniyet bilgisi,
uzaktan çalışan onboarding süreci,
help desk kimlik doğrulama
gibi senaryolarda kullanılabilir.
Global Secure Access Nedir?
Microsoft Entra ailesindeki önemli değişikliklerden biri kimlik güvenliğinin network access tarafına doğru genişlemesidir.
Microsoft Entra Internet Access ve Microsoft Entra Private Access birlikte Microsoft’un Global Secure Access yaklaşımını oluşturur.
Microsoft Entra Private Access
Entra Private Access, şirket içerisindeki veya private network üzerindeki uygulamalara kullanıcıların VPN benzeri geniş network erişimi vermeden uygulama bazlı erişmesini sağlar.
Burada temel yaklaşım Zero Trust Network Access – ZTNA modelidir.
Yani kullanıcıyı önce network içerisine alıp daha sonra hangi kaynaklara erişeceğini düşünmek yerine, kullanıcının yalnızca ihtiyacı olan uygulamaya erişmesi sağlanır.
Microsoft Entra Internet Access
Microsoft Entra Internet Access ise internet, SaaS ve Microsoft 365 erişiminin kimlik merkezli politikalarla kontrol edilmesine yardımcı olur.
Böylece Conditional Access yalnızca uygulamaya giriş aşamasında değil, network access katmanında da daha geniş şekilde uygulanabilir.
Microsoft Entra External ID
Microsoft Entra External ID, organizasyon dışındaki kullanıcıların kimlik ve erişim yönetimi için kullanılan çözümdür.
Bunlar müşteriler, iş ortakları, tedarikçiler veya başka şirketlerde çalışan kullanıcılar olabilir.
External ID ile hem B2B collaboration senaryoları hem de customer identity senaryoları yönetilebilir.
Burada Azure AD B2C tarafında önemli bir değişiklik bulunuyor. Azure AD B2C, 1 Mayıs 2025 tarihinden itibaren yeni müşterilere satılmıyor. Mevcut Azure AD B2C müşterileri ürünü kullanmaya devam edebiliyor ancak yeni projelerde Microsoft Entra External ID değerlendirilmesi gerekiyor.
Microsoft mevcut Azure AD B2C hizmeti için desteğin en az Mayıs 2030’a kadar devam edeceğini belirtiyor.
Microsoft Entra Agent ID
Kimlik yönetiminde yeni karşılaşmaya başladığımız konulardan biri de yapay zeka ajanları.
Bir AI agent yalnızca soru cevaplayan bir sistem olmayabilir. Uygulamalara bağlanabilir, verilere erişebilir, başka servisleri çağırabilir ve kullanıcı adına işlem gerçekleştirebilir.
Bu noktada klasik uygulama kimliklerinde olduğu gibi agent’ların da güvenilir bir kimliğe, doğru yetkilere ve yaşam döngüsü yönetimine ihtiyacı bulunuyor.
Microsoft Entra Agent ID, AI agent kimliklerinin authentication, authorization ve governance süreçlerine Entra kontrollerinin uygulanmasını hedefliyor.
Önümüzdeki yıllarda servis account ve workload identity yönetiminin yanında agent identity yönetiminin de kurumsal kimlik mimarisinin standart bir parçası haline geleceğini düşünüyorum.
Microsoft Entra Permissions Management Ne Oldu?
Bu yazının ilk sürümünü hazırladığım 2023 yılında Entra ailesindeki önemli ürünlerden biri Microsoft Entra Permissions Management idi.
Permissions Management bir CIEM – Cloud Infrastructure Entitlement Management ürünüydü ve Azure, AWS ve Google Cloud ortamlarındaki izinleri analiz etmek için kullanılıyordu.
Microsoft ürünün yeni satışlarını 2025 yılında durdurdu ve Microsoft Entra Permissions Management 1 Kasım 2025 tarihinde tamamen emekliye ayrıldı.
Bu nedenle bugün yeni bir mimari tasarlarken Permissions Management artık Entra ürün ailesinin aktif bir bileşeni olarak değerlendirilmemelidir.
Microsoft Entra Suite Nedir?
Microsoft Entra Suite, Entra ailesindeki gelişmiş identity ve network access ürünlerinin bir bölümünü tek lisans altında toplar.
Suite’in temel bileşenleri şunlardır:
Microsoft Entra ID Governance
Microsoft Entra ID Protection
Microsoft Entra Verified ID
Microsoft Entra Internet Access
Microsoft Entra Private Access
Microsoft’un güncel ürün sayfasında ayrıca Microsoft Entra Tenant Governance da Suite kapsamında gösteriliyor. Tenant Governance, özellikle organizasyon içerisinde birden fazla Entra tenant bulunan yapılarda tenant’ların keşfedilmesi ve yönetişimi için konumlandırılıyor.
Entra Suite kullanabilmek için temel olarak Microsoft Entra ID P1 veya P1 içeren uygun bir lisans gerekir. Ancak lisanslama Microsoft tarafında sık değiştiği için proje öncesinde güncel lisanslama tablosunu mutlaka kontrol etmek gerekir.
Microsoft Entra’ya Nereden Başlanmalı?
Entra ailesinin genişlemesi ilk bakışta hangi üründen başlanacağı konusunda kafa karıştırabilir. Ben bir Entra projesinde tüm ürünleri aynı anda devreye almak yerine temel identity katmanını sağlamlaştırarak ilerlemeyi tercih ederim.
Entra ID temelini doğru kurun: Kullanıcı, grup, authentication ve uygulama erişim yapısını temizleyin.
MFA ve Conditional Access’i standart hale getirin: Legacy authentication ve gereksiz istisnaları azaltın.
Privileged hesapları kontrol altına alın: Kalıcı Global Administrator gibi yüksek yetkili hesaplar yerine PIM yaklaşımını kullanın.
Identity Governance uygulayın: Access Reviews, lifecycle workflows ve entitlement management ile gereksiz erişimleri temizleyin.
Workload identity’leri envantere alın: Service principal, managed identity, service account ve application credential’ları görünür hale getirin.
İhtiyaca göre Global Secure Access’i değerlendirin: VPN ve klasik network perimeter yaklaşımını ZTNA ve identity-centric access modeliyle karşılaştırın.
External ve agent identity’leri plana dahil edin: Müşteri, partner ve AI agent kimliklerini klasik çalışan kimliklerinden ayrı ele alın.
Microsoft Entra ile Active Directory Aynı Şey mi?
Hayır. Bu konu Azure AD döneminden beri en sık karıştırılan noktalardan biri.
Active Directory Domain Services – AD DS, klasik Windows domain ortamında LDAP, Kerberos, Group Policy ve domain join gibi yetenekleri sunar.
Microsoft Entra ID ise cloud tabanlı identity and access management servisidir. Geleneksel Active Directory’nin buluttaki birebir karşılığı değildir.
Hybrid yapılarda iki ortam birlikte çalışabilir ve Microsoft Entra Connect veya Cloud Sync gibi araçlarla kimlik senkronizasyonu sağlanabilir.
Özet
Microsoft Entra, Azure AD’nin yalnızca yeni adı değildir. Entra ID ürün ailesinin temel kimlik bileşenidir ancak Microsoft Entra bundan çok daha geniş bir yapıdır.
Bugün Entra ailesi kullanıcı kimliklerinden privileged access yönetimine, uygulama ve workload kimliklerinden network erişimine, dış kullanıcılardan yapay zeka ajanlarına kadar geniş bir alanı kapsıyor.
Benim açımdan Entra’yı doğru anlamanın en kolay yolu yine aynı temel sorulara dönmek: Kim, hangi kaynağa, hangi izinle, hangi koşullarda erişiyor ve bu erişime hâlâ ihtiyacı var mı?
Bu sorulara merkezi, ölçülebilir ve politika tabanlı cevap verebildiğiniz ölçüde Entra mimarisi amacına ulaşıyor.
Published On: 07 Mart 2023 / Categories: Microsoft Azure / 12,4 min read /