2026 güncellemesi: IIS SMTP Relay ve Exchange Online için doğru mimari
Bu yazıyı ilk hazırladığımız dönemde Windows Server 2012 R2, IIS 6.0 SMTP Server ve Office 365 üzerinden posta gönderimi yaygın bir uygulamaydı. Aşağıda eski laboratuvarın 65 özgün ekran görüntüsünü, açıklamalarını ve ÇözümPark seri bağlantılarını arşiv değeriyle korudum. Ancak bu ekranlar güncel bir ürün dağıtım rehberi değildir. Önce 2026 itibarıyla desteklenen yöntemleri, sonra tarihsel kurulumu okuyabilirsiniz.
Kritik değişiklik: Windows Server 2025, eski SMTP Server rolünü artık içermiyor. Windows Server 2022 bu özelliğin bulunduğu son sürüm olmasına karşın Microsoft, IIS 6 SMTP Server ile Microsoft 365 relay senaryosunu desteklenen çözüm olarak önermiyor. Yeni kurulumlarda desteklenen Exchange Server/uygun SMTP MTA veya Azure Communication Services Email değerlendirilmelidir.
Microsoft 365 e-posta gönderim yöntemleri
Eski içerikte “Exchange Online Relay” veya “Exchange Online Protection Relay” adıyla ayrı ayrı geçen yaklaşımlar, güncel Microsoft dokümantasyonunda Client SMTP submission, Microsoft 365 SMTP relay (connector), Direct Send ve High Volume Email olarak ayrılıyor. Bunlar aynı yöntem değildir.
| Yöntem | Hedef | Kimlik doğrulama / bağlantı | Kullanım |
|---|---|---|---|
| SMTP AUTH / Client submission | Kurum içi ve dışı | smtp.office365.com, 587, STARTTLS; tercihen OAuth | Uygun lisanslı posta kutusu ve modern istemci |
| Microsoft 365 SMTP Relay | Kurum içi ve dışı | Kiracının MX adresi, 25; IP veya sertifika ile connector | On-prem cihaz/uygulama, sabit ve kuruma özel genel IP veya uygun sertifika |
| Direct Send | Yalnızca kuruluş içi alıcılar | Kiracının MX adresi, 25; anonim dış sunucu gibi işlenir | Eski cihazlarda son çare; anti-spam filtreleri geçerli |
| High Volume Email (HVE) | Yalnızca kuruluş içi alıcılar | HVE hesabı, 587 ve desteklenen kimlik doğrulama | Yüksek hacimli iç bildirimler |
| Azure Communication Services Email | Kurum içi ve dışı | Uygulamaya uygun modern servis kimliği / SMTP veya API | Uygulama tabanlı yüksek ölçekli gönderimler |
Yeni kurulum için önerdiğim karar ağacı
- Yalnızca kuruluş içi ve çok sayıda bildirim: HVE seçeneklerini ve güncel kullanım koşullarını kontrol edin.
- Yalnızca kuruluş içi, eski bir yazıcı: Direct Send düşünülebilir; ancak Microsoft bunu gelişmiş yöneticilere yönelik, son çare yöntem olarak değerlendiriyor.
- Kuruluş dışına da gönderim, on-premises sunucu: Microsoft 365 connector üzerinden SMTP relay için sabit, kuruma özel public IP veya uygun TLS sertifikası kullanın.
- Uygulama OAuth destekliyorsa: Uygun SMTP AUTH/OAuth veya Azure Communication Services Email yöntemlerini değerlendirin.
- Üçüncü taraf bulut uygulaması: Microsoft 365 connector relay yönteminin destek ve kaynak IP kısıtlarını ayrıca doğrulayın.
SMTP Relay: IP veya sertifika temelli Exchange Online connector
Güncel Exchange admin center üzerinde Mail flow → Connectors → Add connector menüsüne gidin. “Your organization’s email server” kaynağından Microsoft 365 hedefine gelen bağlantıyı, kuruluşunuzun yalnızca kendisine ait, sabit public IP adresi veya doğrulanmış accepted domain ile eşleşen TLS sertifikası temelinde tanımlayın. Gönderim sunucusu için smart host olarak tenant alan adınızın MX hedefini ve TCP 25 portunu kullanın. Sertifika doğrulaması yapıyorsanız Subject/SAN alanının kabul edilmiş domain ile eşleştiğini kontrol edin.
Güvenlik: IIS/SMTP relay aracı üzerinde “All except the list below” gibi geniş izinlerden kaçının. Bağlanan cihazların yerel IP adreslerini kesin allowlist ile sınırlandırın. Firewall üzerinde erişimi daraltın, dış dünyaya açık relay oluşturmayın, logları saklayın, connector IP adresini başka organizasyonlarla paylaşmayın. SPF kaydını ilgili gönderim kaynağına göre doğrulayın; DKIM/DMARC sonuçlarını ayrıca test edin.
Hızlı doğrulama ve hata ayıklama
Önce kullanılan çıkış IP’sini, MX hedefini, TCP 25 erişimini ve connector eşleşmesini doğrulayın. Ardından Exchange Online Message Trace ile teslimat ve reddetme sonucunu birlikte inceleyin. STARTTLS desteğini ve TLS 1.2+ kullanımını test edin; özellikle sertifika eşleşmesi ve ara güvenlik cihazlarının TLS müdahalesini kontrol edin.
Resolve-DnsName -Name "contoso-com.mail.protection.outlook.com" -Type A
Test-NetConnection -ComputerName "contoso-com.mail.protection.outlook.com" -Port 25
# contoso yerine kuruluşunuzun gerçek MX hedefini girin
Bu komutlar bağlantı ve DNS kontrolleridir; başarılı sonuç tek başına relay yetkisi veya posta teslimi anlamına gelmez. Tenantınızda önce geçerli MX adresini doğrulayın.
2012 R2 dönemindeki IIS SMTP Server laboratuvarı — tarihsel içerik
Arşiv uyarısı: Aşağıdaki ekran görüntüleri kendi dönemindeki kurulum akışını gösterir. Basic Authentication ile kullanıcı adı/parola girilen SMTP AUTH adımları, eski gönderim limitleri, eski Exchange yönetim merkezi ve eski SMTP servis seçeneği bugünkü ortamda doğrudan uygulanmamalıdır. Üretim geçişlerinde bu sayfanın yukarıdaki güncel bölümünü esas alın.
Merhaba, malum office 365 artık mail alt yapıları için genel bir standart haline geldi. Nasıl şirketler Exchange Server kullanıyordu ise artık son 10 yıldır bulut bilişimin gelişmesi ile Office 365 kullanmaya başladılar. Malum durum böyle olunca da onprem olan sistemlerdeki tecrübeleri geliştirmek gerekli. Bu tecrübelerden biriside yerleşik bir sunucu olmadan mail sunucusu üzerinden mail gönderimini nasıl yaparız.
Öncelikle bu konuda çok güzel yazılmış bir kaç makale olduğu için onları paylaşmak isterim.
Gelelim konumuza;
SMTP Relay kavramını tanımlayacak olursak, mail sunucusu üzerinden belirli cihaz veya yazılımların belirttiğimiz mail sunucusu üzerinde kimlik doğrulamasına gerek kalmadan mail gönderim işlemleri için kullanılan bir yöntemdir.
Örneğin: bir tarayıcı veya bir uygulama üzerinden mail gönderimi yapacaksınız fakat mail gönderim yapacağınız adres için herhangi bir posta kutusu oluşturmak istemiyorsunuz. Mail sunucusu üzerinde Relay ayarlarını aktif ettikten sonra sistem üzerinde tanımlı olmayan bir mail adresi üzerinden mail gönderimi sağlamış olursunuz.
2026 notu: Aşağıdaki üç başlık eski seri terminolojisidir. Güncel yöntemlerin destek ve koşulları için yazının başındaki karşılaştırma tablosuna bakın.
Office 365 mail altyapısını kullananlar 3 adet SMTP Relay metodunu kullanabilirler. Bu makale serimizde bu 3 metot ile relay yöntemlerinin neler olduğunu ve kurulum ve konfigürasyonlarının nasıl gerçekleştirileceğinden bahsedeceğiz.
SMTP Relay Metotları
· Direct Send
· Exchange Online Relay
· Exchange Online Protection Relay
Bu SMTP Relay metotlarına geçmeden önce ilk olarak lokal SMTP Server özelliğini Microsoft Server 2012 R2 işletim sisteminde nasıl aktif hale getireceğimize bakalım.
SMTP Server Kurulumu
İlk olarak Server Manager konsolunu açıp, Manage menüsünden “Add Roles and Features” seçeneğine tıklıyoruz.
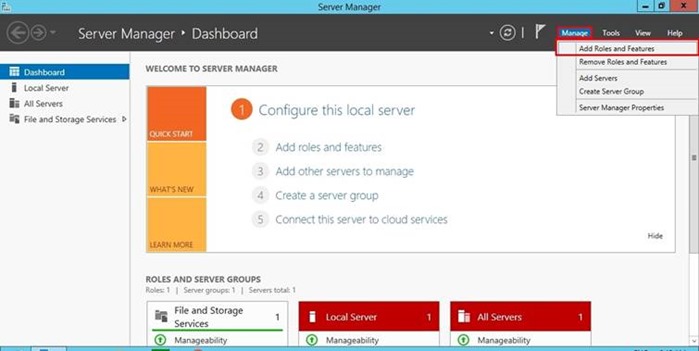
Resim 01
Gelen bilgilendirme sayfanı “Next” butonuna tıklayarak ilerliyoruz.
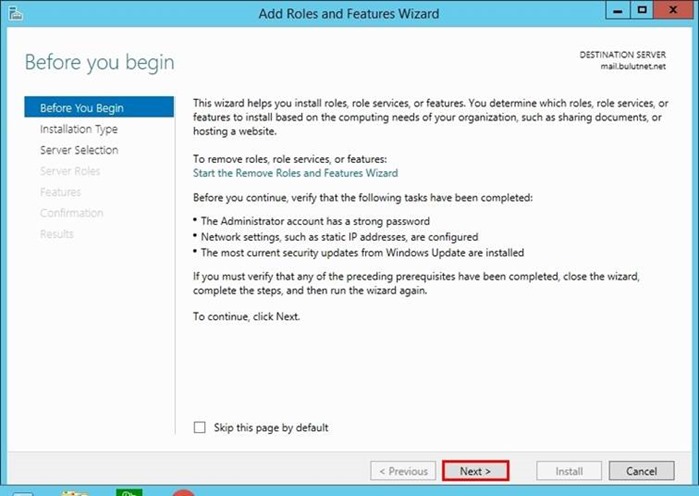
Resim 02
“Role-based or feature-based installation” seçeneğini seçip “Next” butonuna tıklıyoruz.

Resim 03
“Select a server from the server pool” seçeneğini seçip, “Next” butonuna tıklıyoruz.
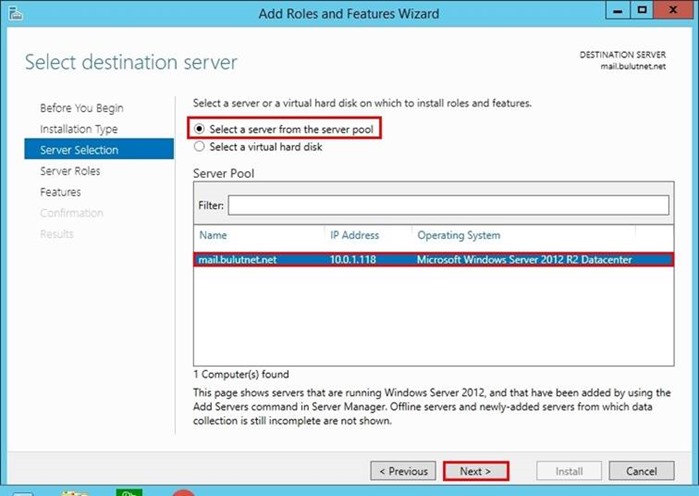
Resim 04
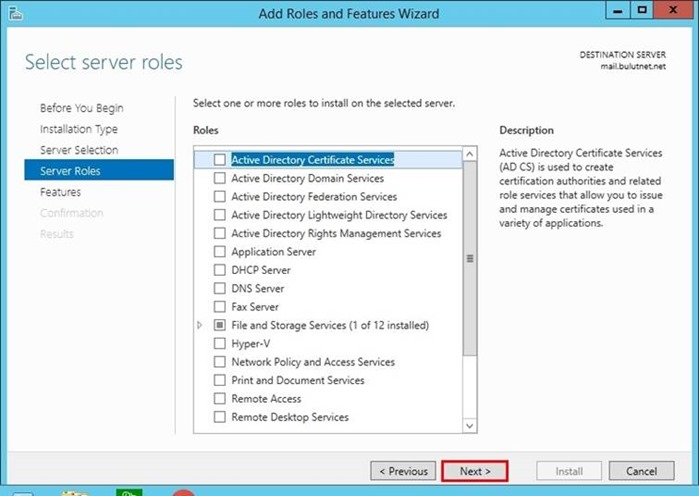
Server Roles seçeneklerinden seçip yapmadan “Next” butonuna tıklayıp, işlemlere devam ediyoruz.
Resim 05
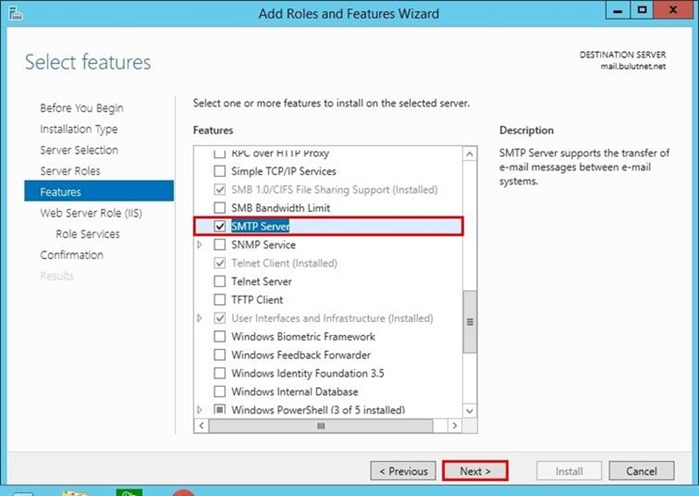
Features seçeneklerinden “SMTP Server” özelliğini bulup, işaretliyoruz.

Resim 06
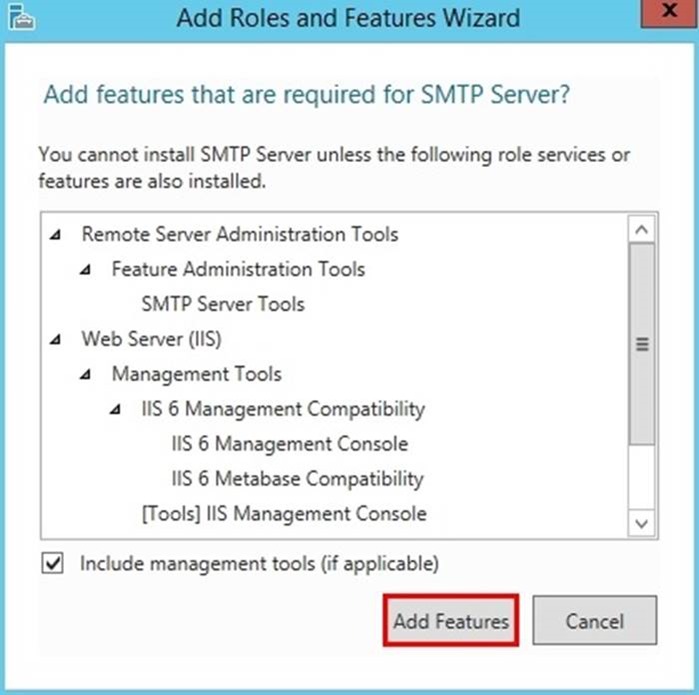
SMTP Server özelliğine ait gerekli olan özelliklerin yüklenmesi için “Add Features” butonuna tıklıyoruz.
Resim 07
Resim 08
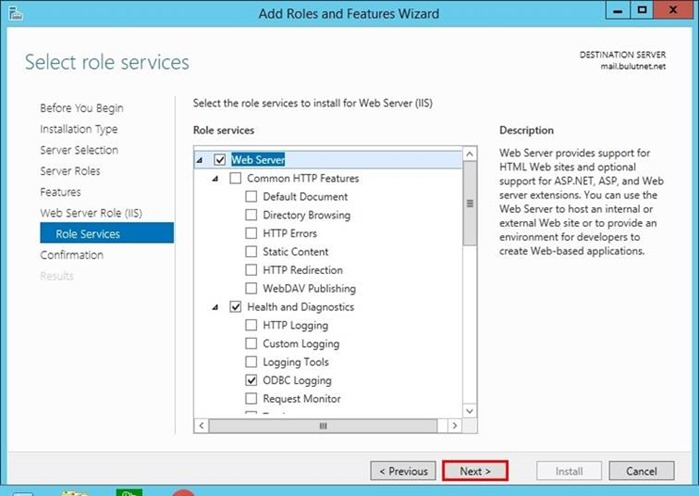
SMTP Server özelliği için gerekli olan IIS rolüne ait bileşenlerde herhangi bir değişiklik yapmadan kurulum adımlarına devam ediyoruz.

Resim 09
Resim 10
“Confirmation” seçeneğinde SMTP Server özelliğini sunucumuz üzerine yüklemek için “Install” butonuna tıklıyoruz.

Resim 11

Resim 12
SMTP Server kurulumumuz başarılı bir şekilde tamamlandı.
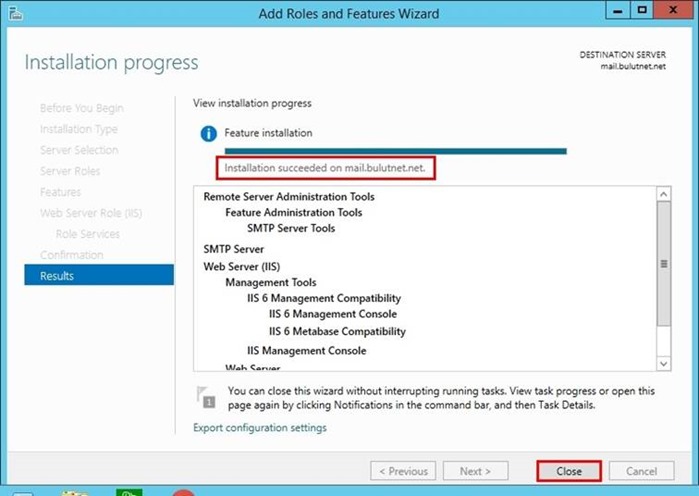
Resim 13
SMTP Relay metotlarının özelliklerini aşağıda bulabilirsiniz.
2026 düzeltmesi: Bu bölümde yer alan 10.000/gün veya 10.000/saat eşikleri ile otomatik yöntem seçme önerileri artık geçerli bir karar kuralı değildir. Direct Send yalnızca kuruluş içi alıcılara yönelik ve anti-spam filtrelerine tabidir; gönderim hacmine bağlı olarak otomatik zorunlu yöntem değildir.
Direct Send SMTP Relay metoduna geçmeden önce sistemimize uygun olan relay metoduna seçmemiz gerekiyor. Eğer dış alıcılara mail gönderimi yapılmayacaksa Yahoo veya Gmail gibi ve günlük mail gönderim sayımız 10000 adedi geçiyor ise kesinlikle Direct Send metodu ile relay işlemlerini gerçekleştirmemiz gerekiyor. Eğer hem organizasyon içi hem de organizasyon dışı mail gönderimi yapacaksak ve mail gönderim adedimiz günlük 10000 adede kadar ise Exchange Online Relay metodu ile ilerlememiz gerekiyor. Son olarak eğer hem organizasyon içi hem de organizasyon dışı mail gönderimi sağlayacaksak ve mail gönderim adedimiz saatlik 10000 adede kadar ise Exchange Online Protection Relay metodunu kullanmamız gerekiyor.
Direct Send – SMTP Relay
Direct Send SMTP Relay metodu dış alıcılara mail gönderimi yapılmayacaksa Yahoo veya Gmail gibi ve günlük mail gönderim sayımız 10000 adedi geçiyor ise bu metodu kullanmamız gerekir. Bu yöntemi çok fonksiyonlu yazıcılar, lokal web servisleri veya intranet ortamlarından sadece organizasyon içerisinde ki kullanıcılara mail gönderimi için kullanabiliriz.
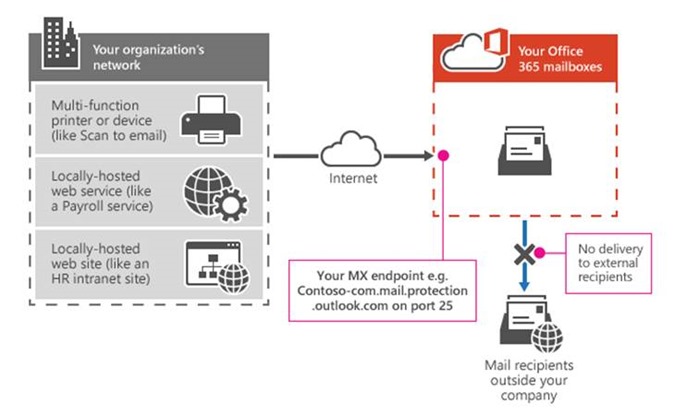
Resim 14
SMTP Server özelliğimizi yükledikten sonra, “Administrative Tool” bölümünden “IIS 6.0” yönetim konsolunu açıyoruz.
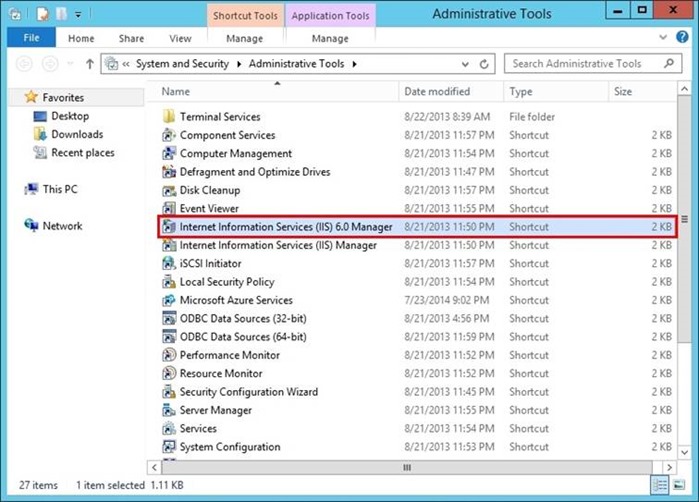
Resim 15
Yönetim konsolundan “SMTP Virtual Server #1” seçeneğini genişleterek, açılan listeden “Domain” seçeneğine geliyoruz. Bu bölüme bizim Office 365 üzerinde tanımlamış olduğumuz domain veya domainleri yazmamız gerekiyor. Domain eklemek için “Domain” seçeneğine sağ tıklayıp, New->Domain seçeneğini seçiyoruz.
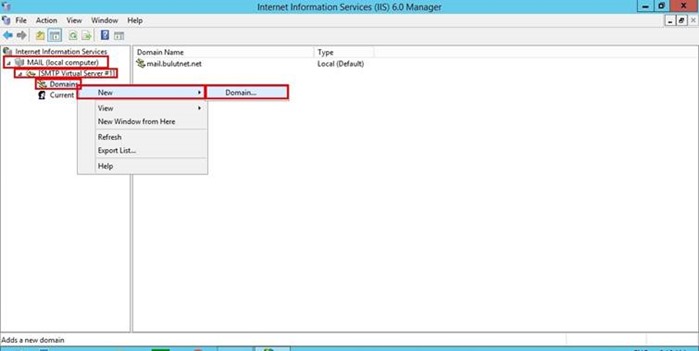
Resim 16
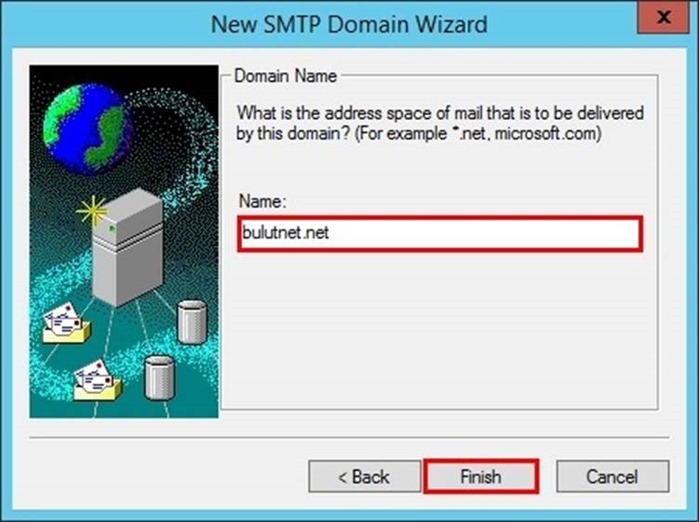
Gelen ekrana Office 365 üzerinde tanımlı olan domainimizi yazıyor ve “Finish” butonuna tıklıyoruz.
Resim 17
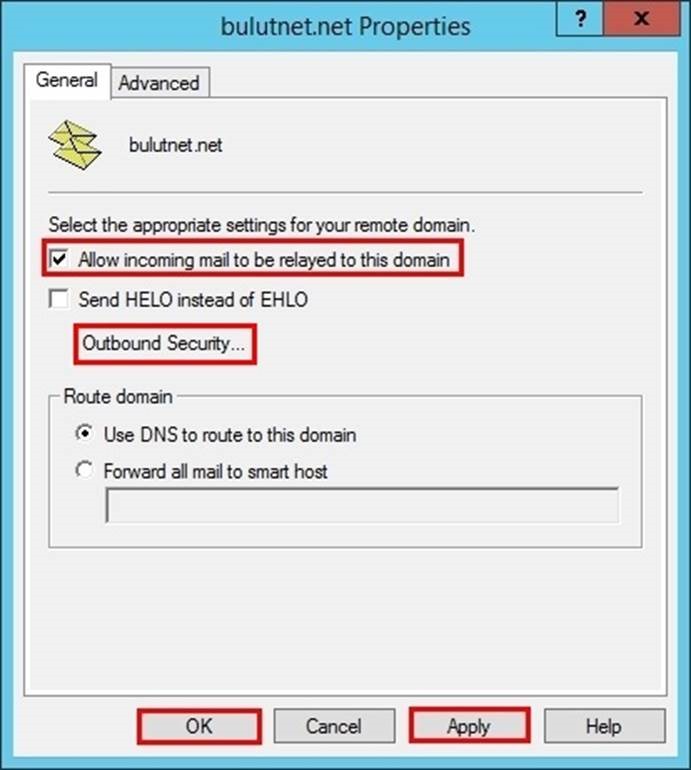
Eklemiş olduğumuz domainimizin özelliklerine giriyoruz ve ilk olarak “Allow incoming mail to be relayed to this domain” seçeneğini aktif ediyoruz. Sonrasında “Outbound Security” butonuna tıklıyoruz.
Resim 18
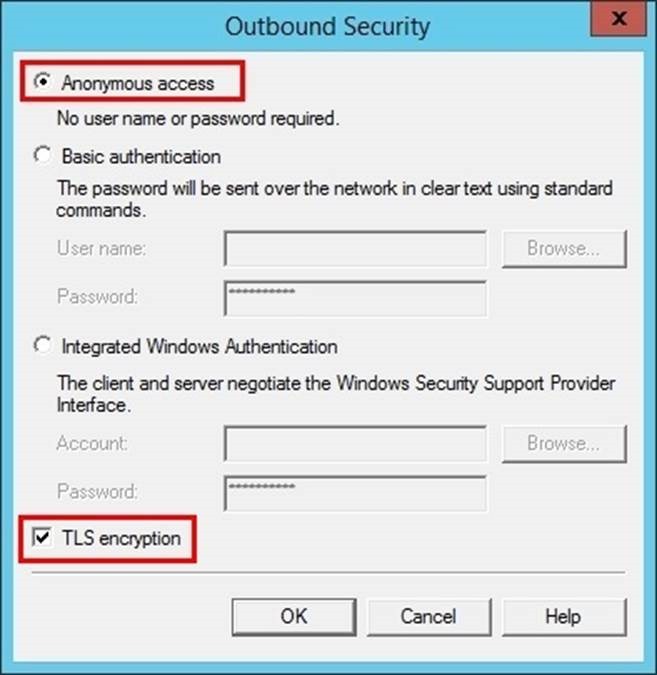
Gelen pencereden “Anonymous Access” ve “TLS encryption” seçeneklerini seçiyoruz.
Resim 19
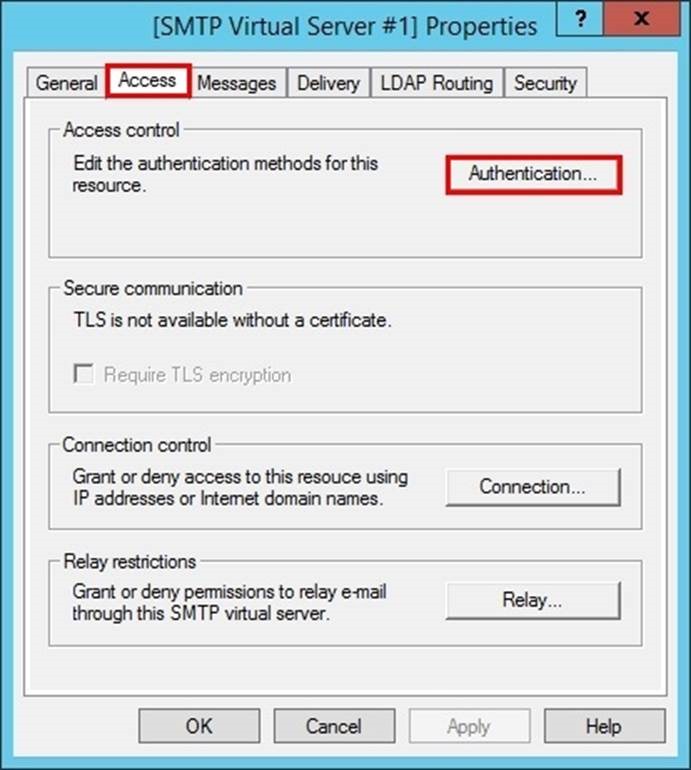
Eklemiş olduğumuz domain üzerinde ki tanımlamaları yaptıktan sonra genel olarak SMTP Server üzerinde yapmamız gereken adımlara geçmek için “SMTP Virtual Server #1” seçeneğine sağ tıklayarak “Properties” seçeneğine seçiyoruz.
Gelen ekrandan “Access” menüsüne gelip, “Authentication” butonuna tıklıyoruz.
Resim 20
Gelen ekrandan “Anonymous” seçeneğini işaretliyoruz.
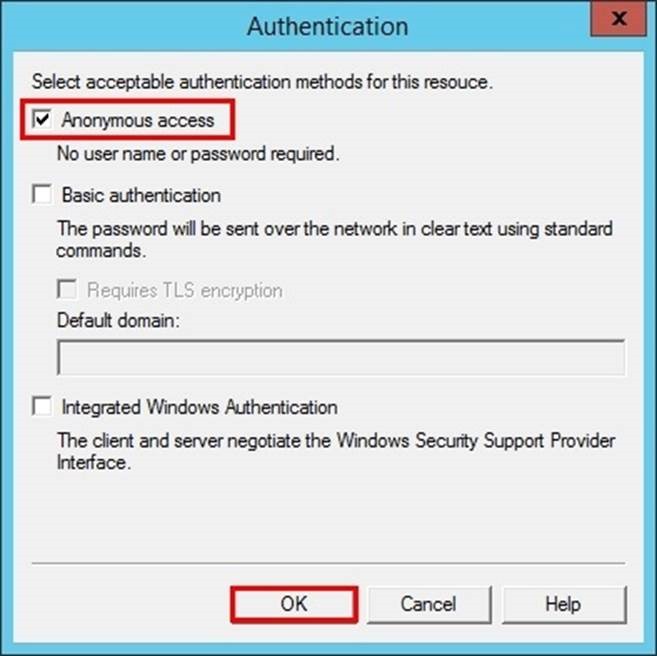
Resim 21
Tekrardan “Access” tabında ki “Relay” butonuna tıklıyoruz. Burada yapacağımız ayarlar çok önemli. Hangi cihaz ya da uygulamanın relay sunucumuzu kullanarak mail gönderebileceğini burada tanımlıyoruz. Belirli bir IP adresinin veya IP adreslerinin mail göndermesini istiyorsak “Only the list below” seçeneğini seçip, “Add” butonuna tıklayarak IP adreslerimizi buraya giriyoruz. Ya da yazacağınız IP adreslerinin mail göndermesini istemiyorsanız, “All except the list below” seçeneğini işaretleyebilirsiniz.
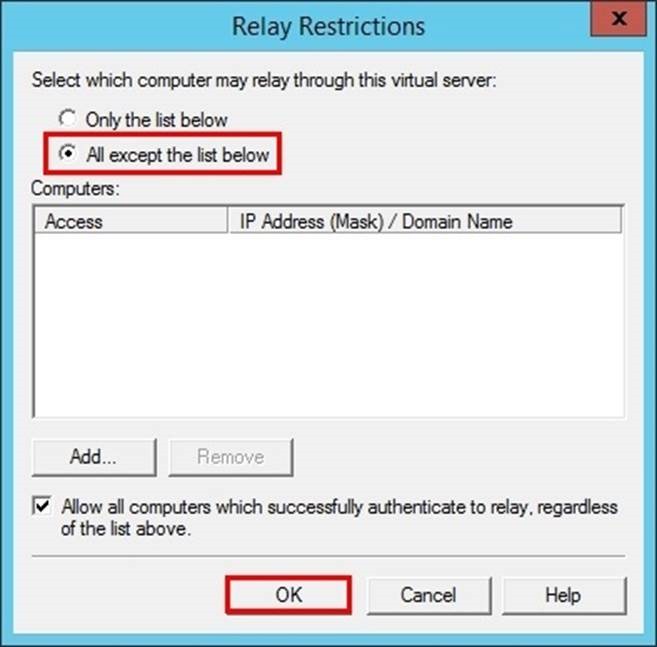
Resim 22
Ardından “Delivery” tabına geliyor ve ilk olarak “Outbound Security” butonuna tıklıyoruz.
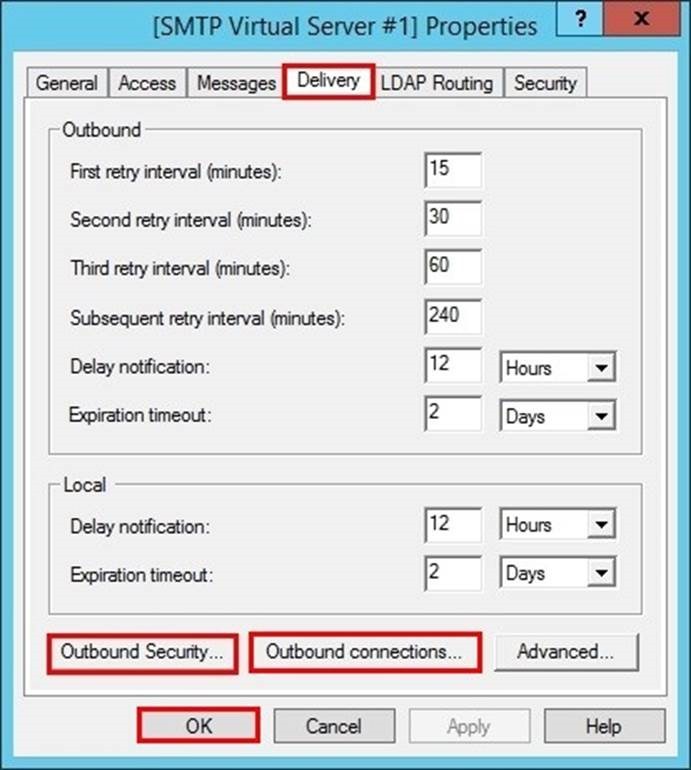
Resim 23
“Outbound Security” sayfasından “Anonymous Access” seçeneğini ve “TLS encryption” seçeneğini işaretliyoruz. Burada ki ayarladı tamamladıktan sonra “Delivery” tabında bulunan “Outbound connections” butonuna tıklıyoruz.
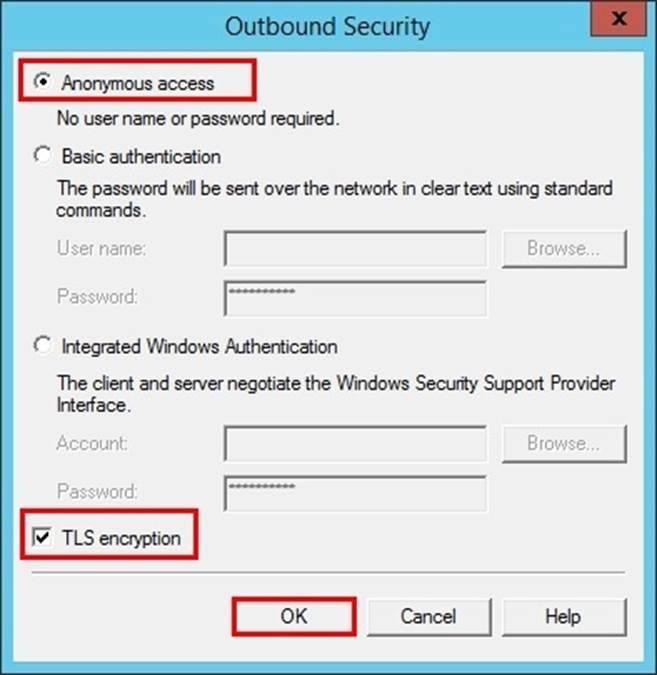
Resim 24
Gelen sayfadan da mailin 25. Port üzerinden gideceğini belirtiyoruz.
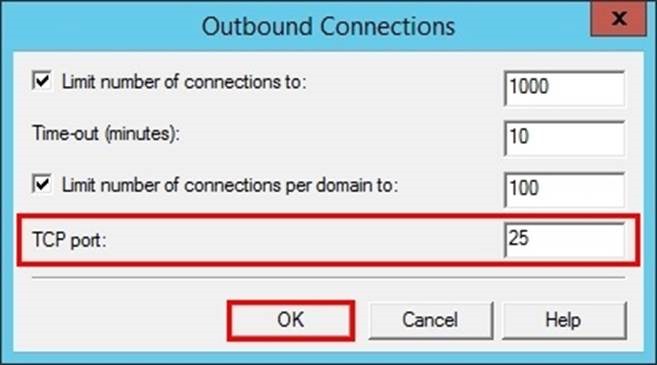
Resim 25
Yapmış olduğumuz ayarların doğruluğunu test etmek için “SMTP Tester” programını kullanabiliriz.
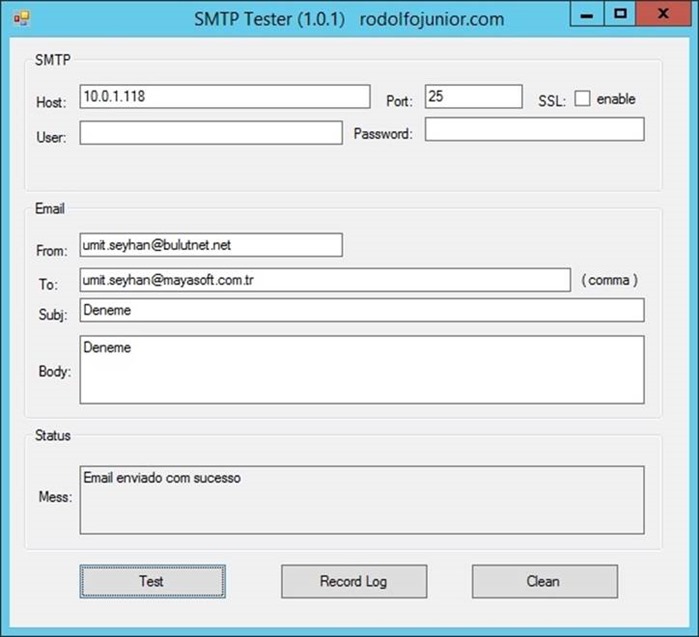
Resim 26
Direct Send metodunu kullanarak mail gönderimi yaparken SMTP Server özelliğine ait sunucumuzun public ip adresini de external DNS panelinde bulunan SPF kaydımıza girmeyi unutmuyoruz.
Hem organizasyon içi hem de organizasyon dışı mail gönderimi yapacaksak ve günlük mail gönderim adedimiz günlük 10000 adede kadar ise Exchange Online Relay metodunu kullanmamız gerekiyor. Bu relay yönteminde relay yapacağımız hesapların normal mailbox lisansına sahip olması veya shared mailbox olarak tanımlı olması gerekmektedir.
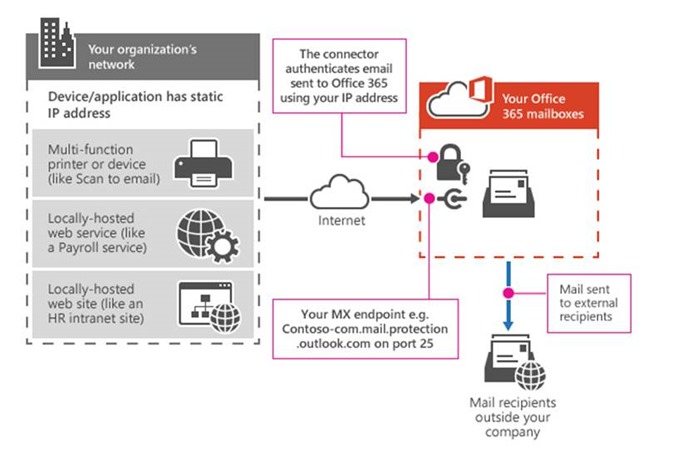
Resim 27
Exchange Online Relay konfigürasyonuna başlamak için IIS 6.0 yönetim konsolunu açıyoruz.
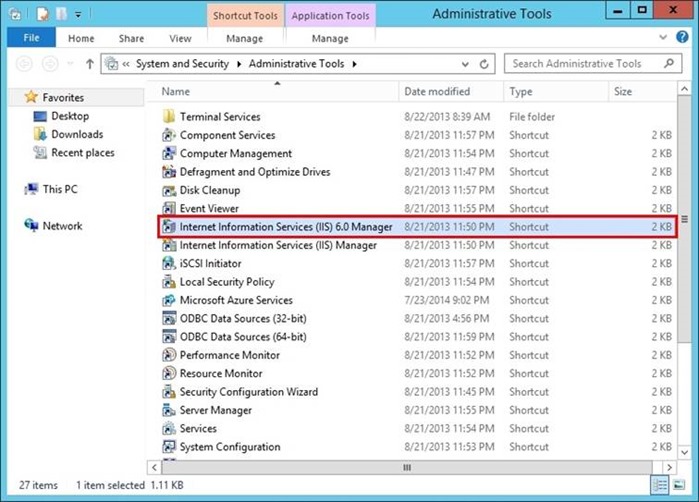
Resim 28
“SMTP Virtual Server #1” seçeneğine sağ tıklayıp, “Properties” seçeneğini seçiyoruz.
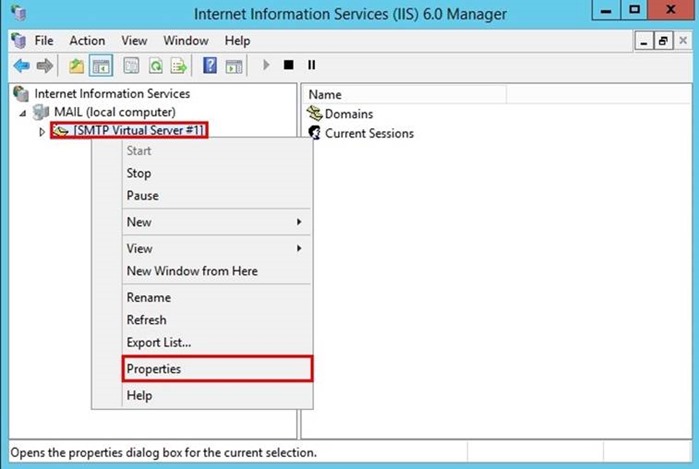
Resim 29
“Access” tabına gelerek, “Authentication” butonuna tıklıyoruz.
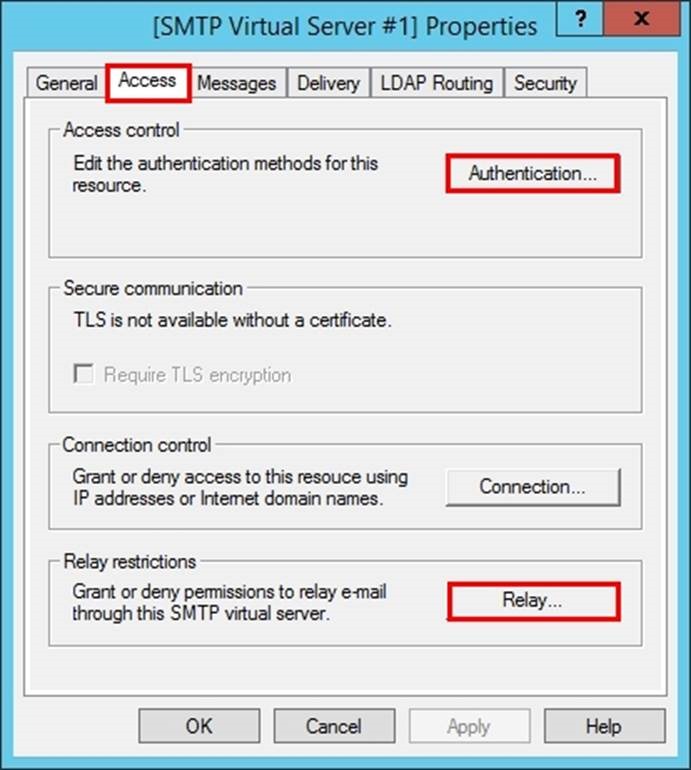
Resim 30
Gelen ekranda “Anonymous Access” seçeneğini işaretliyoruz.
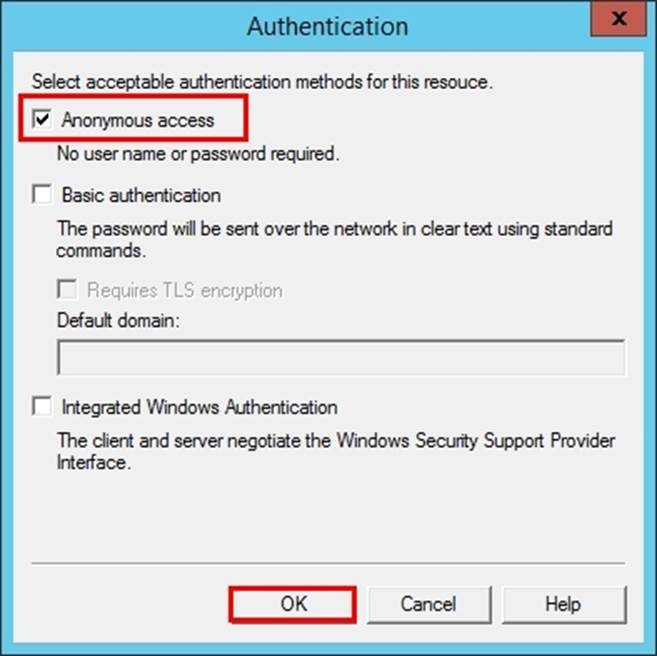
Resim 31
Sonrasında tekrardan “Access” tabında bulunan “Relay” butonuna tıklıyoruz. Burada yapacağımız ayarlar çok önemli. Hangi cihaz ya da uygulamanın relay sunucumuzu kullanarak mail gönderebileceğini burada tanımlıyoruz. Belirli bir IP adresinin veya IP adreslerinin mail göndermesini istiyorsak “Only the list below” seçeneğini seçip, “Add” butonuna tıklayarak IP adreslerimizi buraya giriyoruz. Ya da yazacağınız IP adreslerinin mail göndermesini istemiyorsanız, “All except the list below” seçeneğini işaretleyebilirsiniz.
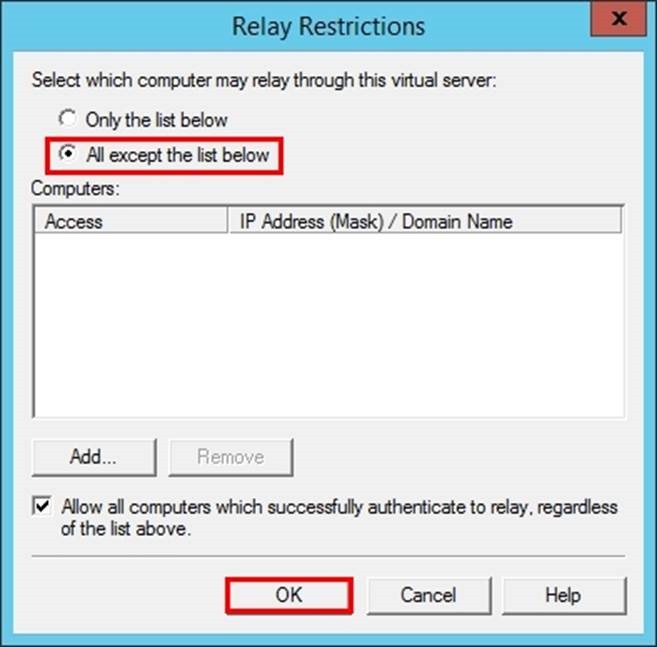
Resim 32
Ardından “Delivery” tabına geliyoruz ve “Outbound Security” butonuna tıklıyoruz.

Resim 33
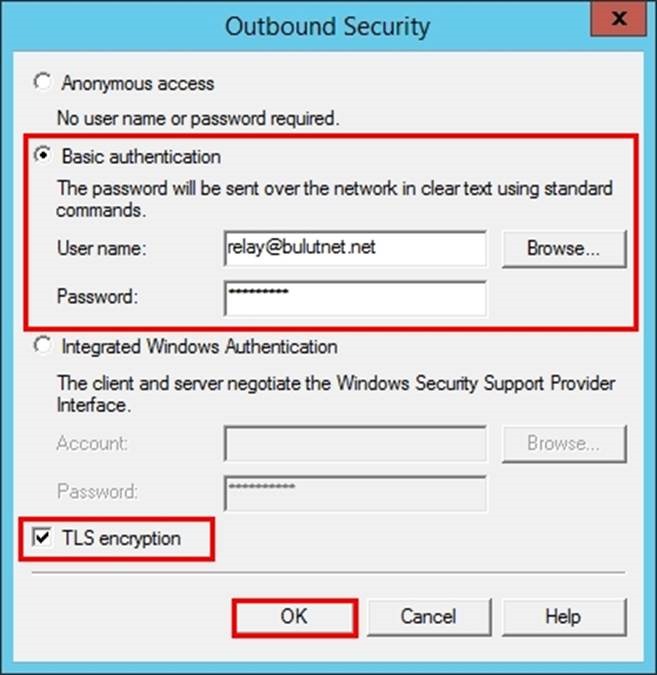
2026 güvenlik uyarısı: Bu eski ekranda anlatılan Basic Authentication + parola yaklaşımını yeni Exchange Online kurulumunda uygulamayın. SMTP AUTH için mümkünse OAuth kullanın; gerekiyorsa modern desteklenen başka bir gönderim modeline geçin. IIS SMTP Server’ın OAuth desteği ve ürün destek durumu ayrıca değerlendirilmeli.
Outbound Security ayarlarının yapıldığı ekranda “Basic Authentication” seçeneğini seçiyoruz ve relay işlemi için oluşturmuş olduğumuz normal posta kutusuna ait kullanıcı ismi ve şifre bilgilerini gerekli alanlara giriyoruz. “TLS encryption” seçeneğini aktif ediyoruz.
Resim 34
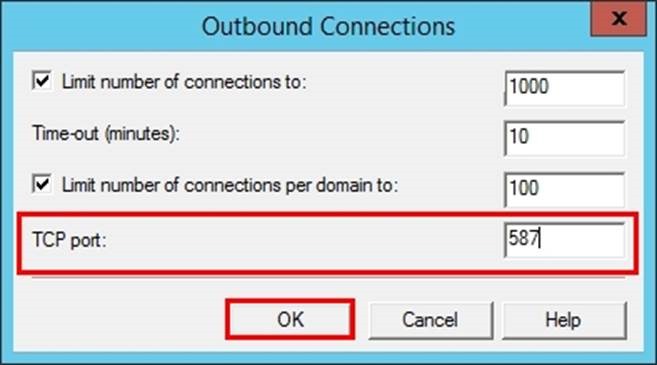
“Delivery” tabında bulunan “Outbound Connections” butonuna tıklıyoruz ve gelen pencereden mail gönderim portunu 587 olarak ayarlıyoruz.
Resim 35
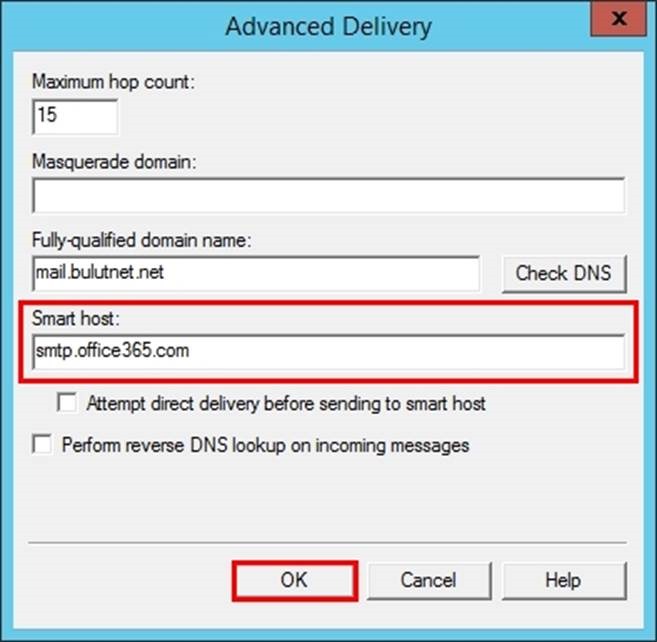
Yine “Delivery” tabında bulunan “Advanced Delivery” butonuna tıklıyoruz. Gelen pencerede “Smart host” değerine Office 365’e ait giden e-posta sunucu bilgilerini giriyoruz. ( smtp.office365.com)
Resim 36
SMTP Server özelliği yüklü olan sunucumuzda gerekli ayarları tamamladıktan sonra Exchange Online Admin Center’a giriş yapıyoruz. Recipents -> Mailboxes bölümünden kim için mail göndereceksek o mail hesabının özelliklerine giriyoruz.

Resim 37
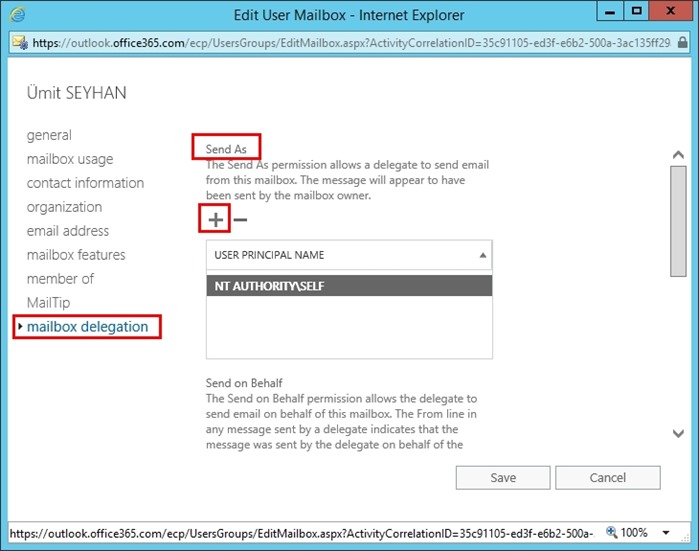
Mail kutusuna ait özellikler penceresi açıldıktan sonra “mailbox delegation” seçeneğine tıklıyoruz ve hemen sağ tarafta açılan “Send As” başlığı altında ki “+” işaretine tıklıyoruz.
Resim 37
SMTP Server sunucumuzda tanımladığımız mail hesabını burada bulup, “Send As” hesabı olarak tanımlıyoruz.
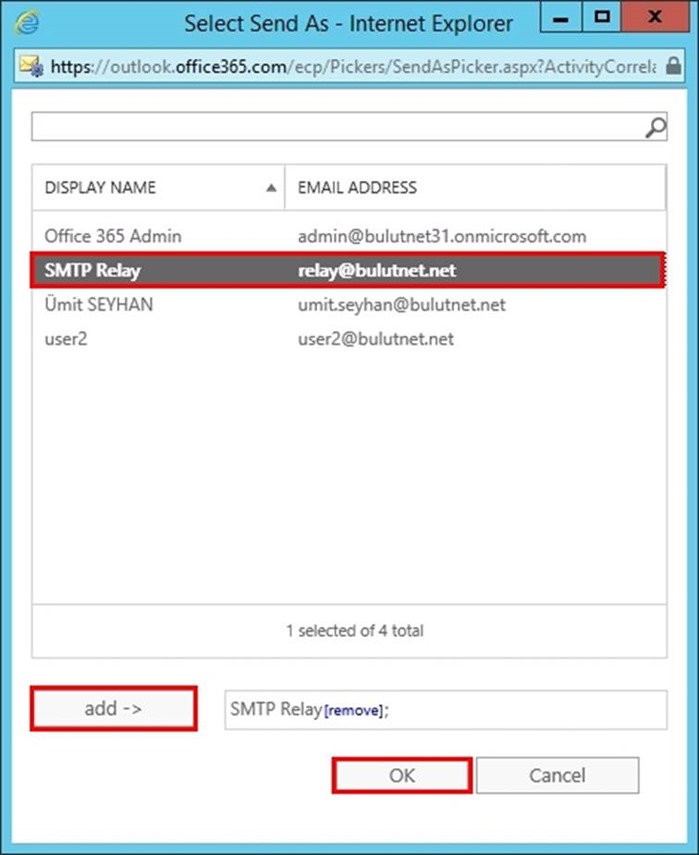
Resim 38
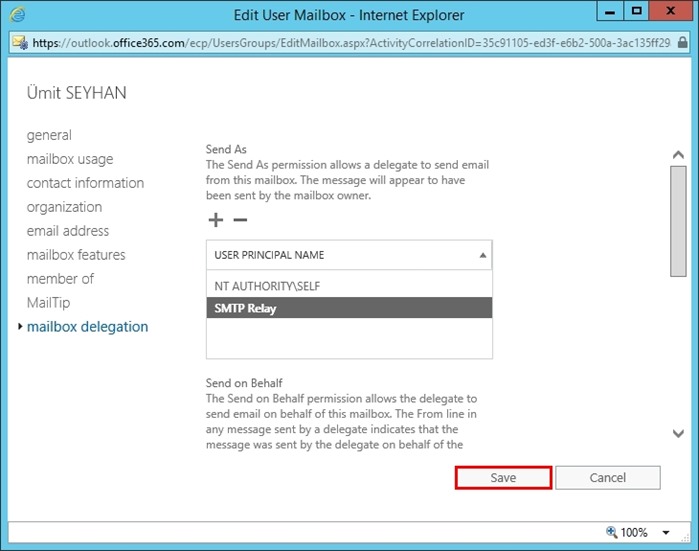
Resim 39
Yapmış olduğumuz ayarları test etmek için “SMTP Tester” isimli programı kullanabiliriz.
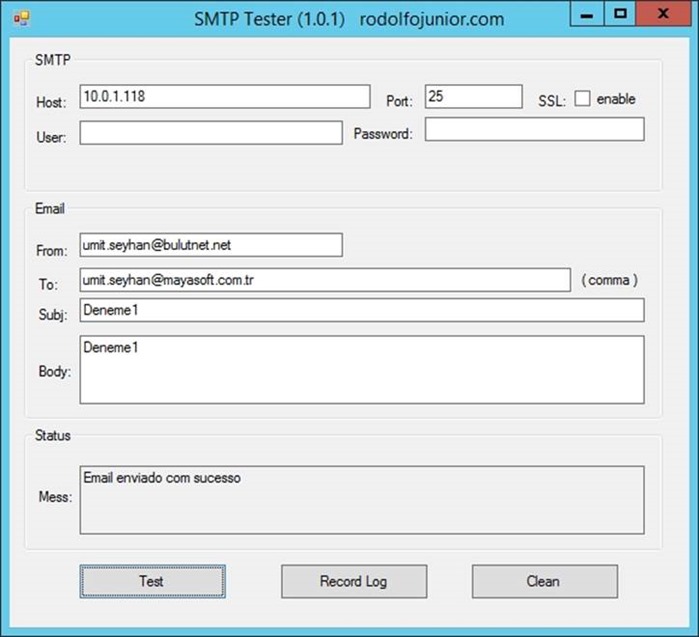
Resim 40
2026 notu: EOP connector üzerinden relay, lisanssız gönderici adresi kullanabilen bir yöntemdir; metindeki saatlik 10.000 mesaj ve her adres için ayrı EOP lisansı zorunluluğu genel-geçer değildir. Relay limitleri, hizmetin kötüye kullanımı önleme kuralları ve tenant politikaları tarafından belirlenir.
Hem organizasyon içi hem de organizasyon dışı mail gönderimi sağlayacaksak ve mail gönderim adedimiz saatlik 10000 adede kadar ise Exchange Online Protection Relay metodunu kullanmamız gerekmektedir. Bu relay yöntemini uygularken relay yapacağınız adreslerin mutlaka Exchange Online Protection lisansına sahip olması gerekiyor.

Resim 41
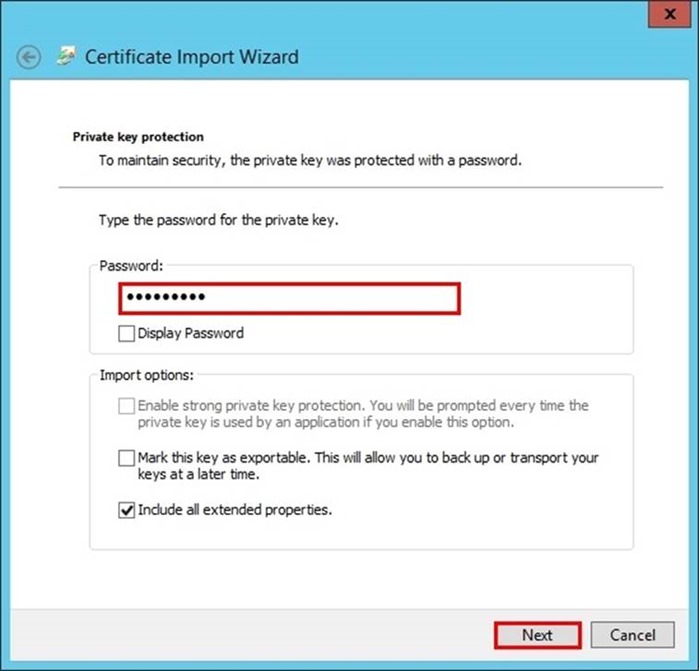
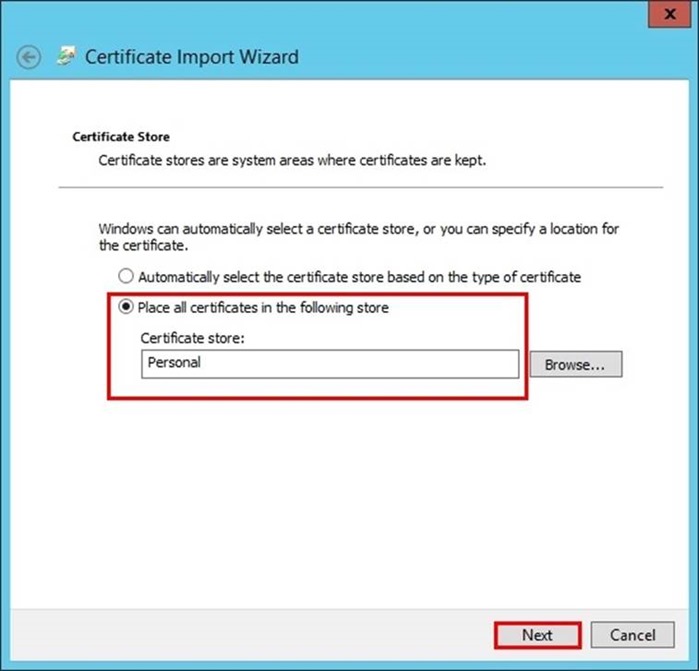
Exhange Online Protection Relay işleminde ilk olarak SMTP Server özelliğini yüklemiş olduğumuz sunucu içerisinde public SSL sertifika yükleme işlemlerinin yapılması gerekmektedir. Örneğin sunucumuzun adı “mail.bulutnet.net” veya “relay.bulutnet.net” ise bu isimlerin public SSL sertifika içerisinde bulunması gerekmektedir. Bu makalemizde benim kullanmakta olduğum sunucu ismi “mail.bulutnet.net” ve bu isim benim mevcut public SSL sertifikamın içerisinde yer almakta. Sertifikayı sunucu üzerine import edebilmek için MMC konsolunu açıyoruz. File -> Add / Remove Snap-in seçeneğini seçiyoruz. Açılan ekrandan “Certificates” seçeneğini bulup, “Add” dediğimizde açılan ekrandan “Computer Account” seçeneğini seçiyoruz.
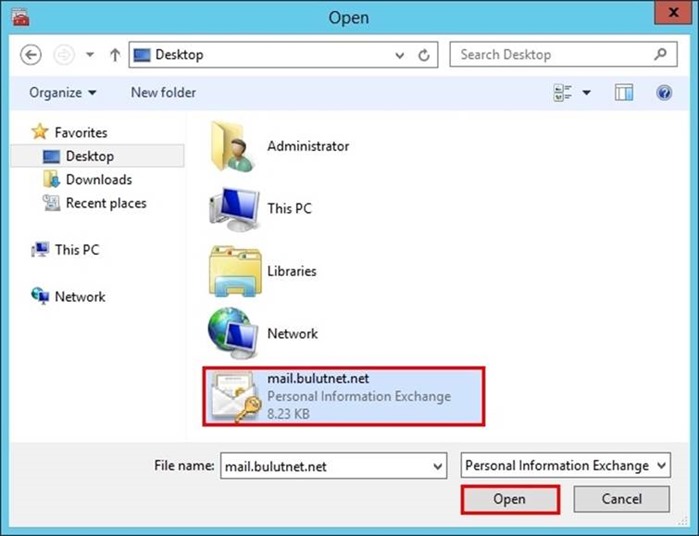
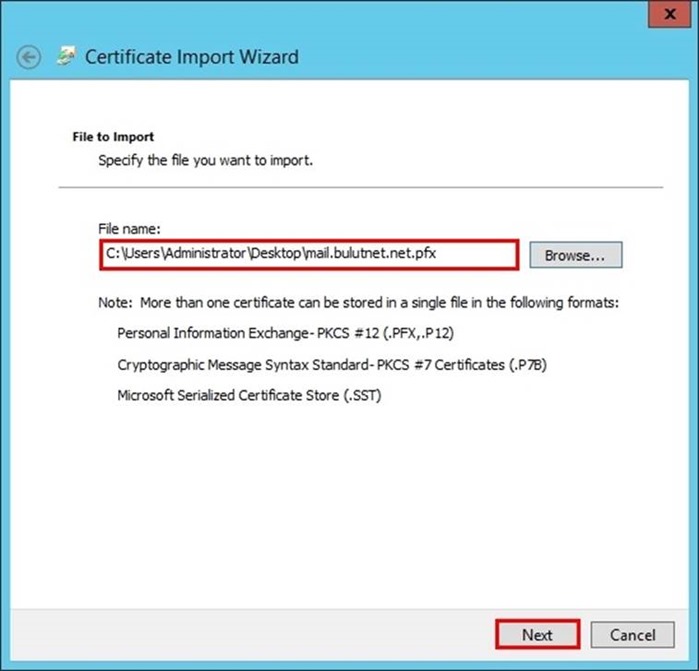
Açılan sertifika yönetim konsolundan daha önce sahip olduğumuz public SSL sertifikayı import etmek için Personal -> All Tasks -> Import seçeneği ile işlemlere devam ediyoruz.

Resim 42
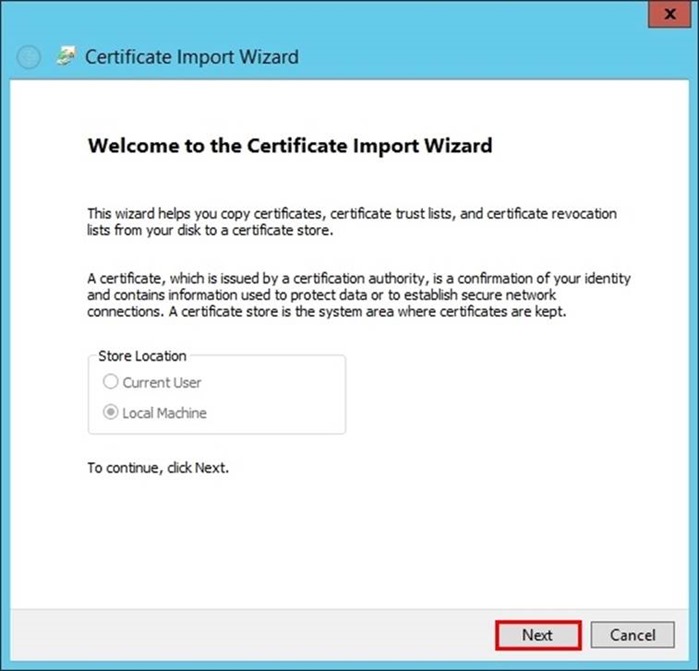
Resim 43
“Browse” butonuna basıp, mevcut SSL sertifikamızı gösteriyoruz.

Resim 44
Resim 45
Resim 46
Resim 47
Resim 48
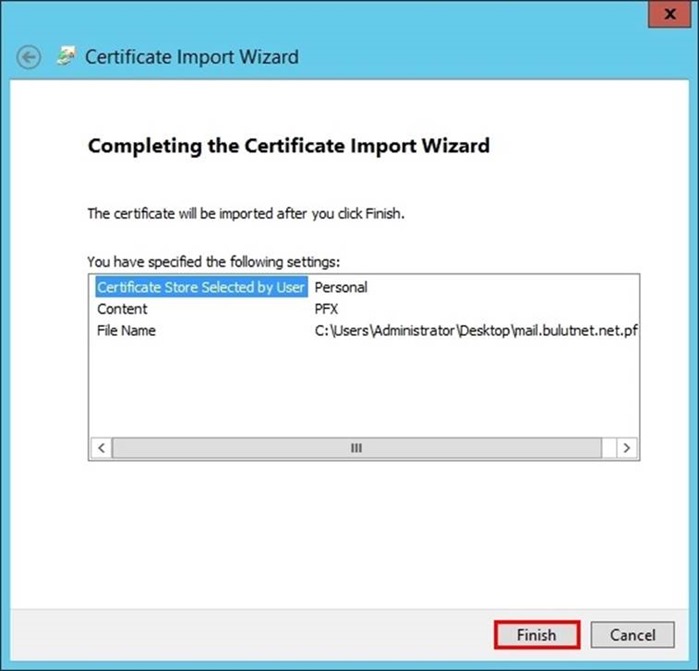
Resim 49
SSL sertifika yükleme işlemimiz başarılı bir şekilde tamamlandı.

Resim 50
2026 notu: Connector için certificate veya public IP doğrulaması alternatiflerdir; her senaryoda public sertifika satın almak zorunlu değildir. Yalnız IP üzerinden tanımlama yapılıyorsa statik ve kuruma özel public IP gereklidir.
Sonrasında Office 365 yönetim konsolunu açıyor ve mevcut domainimize ait MX DNS kaydı değerini alıyoruz.
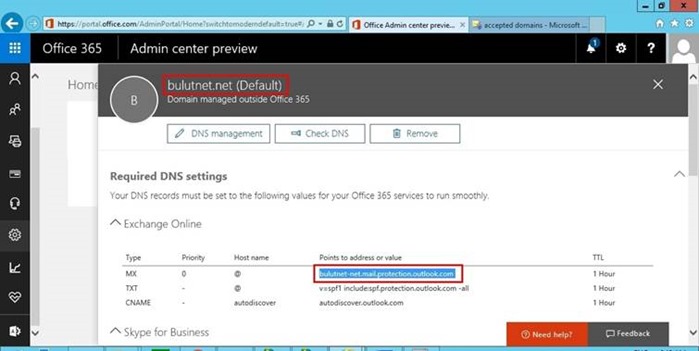
Resim 51
Artık SMTP Server özelliği olan sunucumuz üzerinde relay ayarlarını gerçekleştirebiliriz.
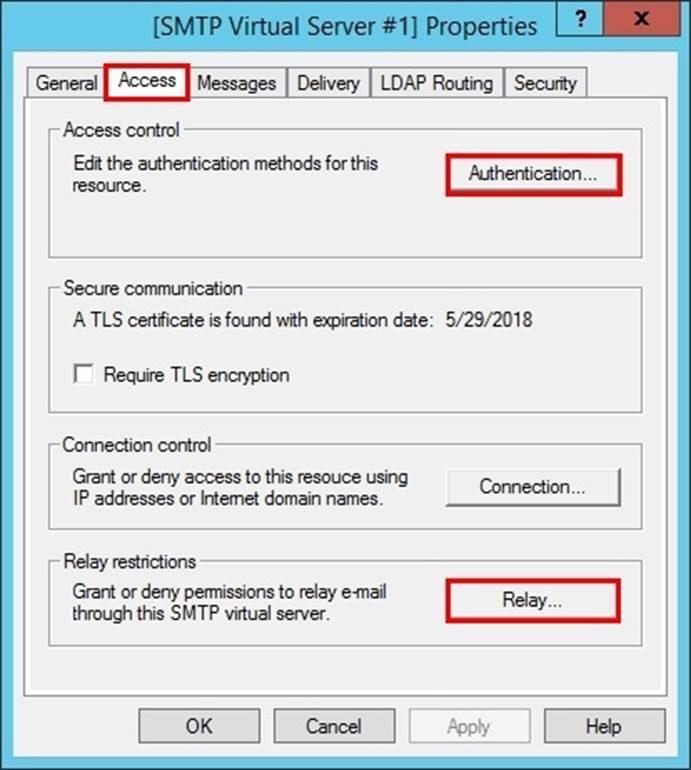
Resim 52
“Access” tabında bulunan “Authentication” butonuna tıklayıp, gelen ekranda “Anonymous” seçeneğini aktif ediyoruz.
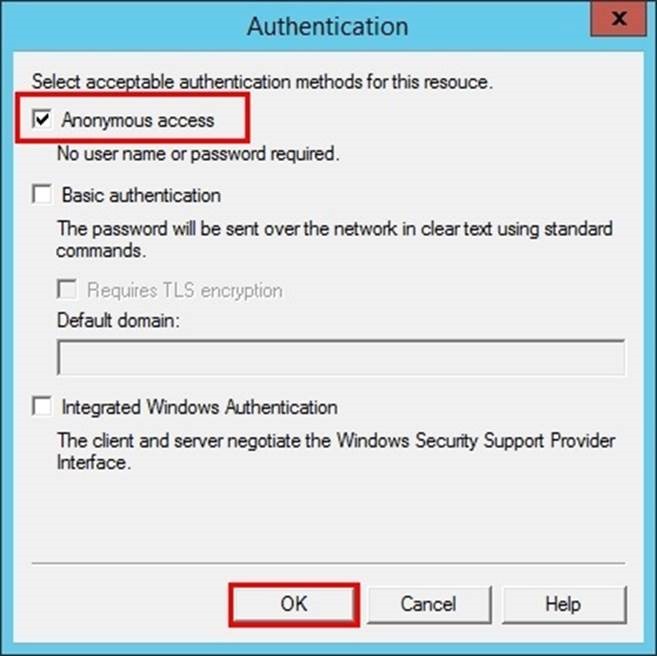
Resim 53
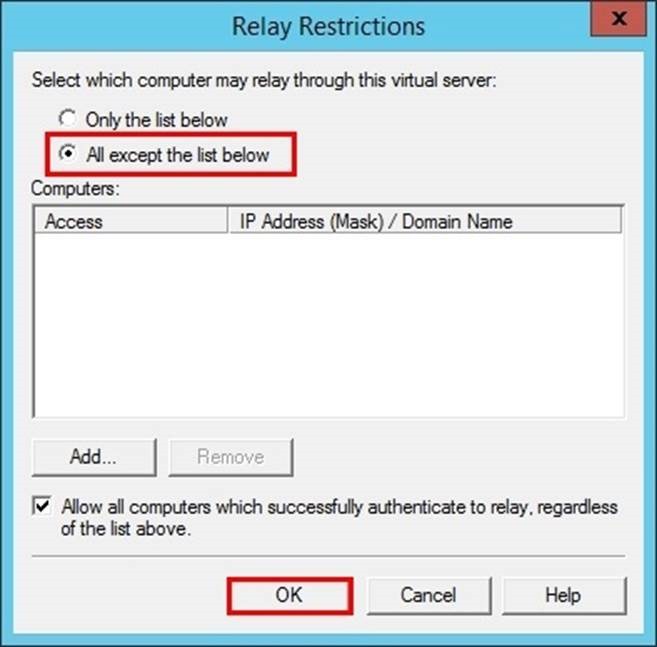
Tekrardan “Access” tabında ki “Relay” butonuna tıklıyoruz. Burada yapacağımız ayarlar çok önemli. Hangi cihaz ya da uygulamanın relay sunucumuzu kullanarak mail gönderebileceğini burada tanımlıyoruz. Belirli bir IP adresinin veya IP adreslerinin mail göndermesini istiyorsak “Only the list below” seçeneğini seçip, “Add” butonuna tıklayarak IP adreslerimizi buraya giriyoruz. Ya da yazacağınız IP adreslerinin mail göndermesini istemiyorsanız, “All except the list below” seçeneğini işaretleyebilirsiniz.
Resim 54
Ardından “Delivery” tabına geliyor ve ilk olarak “Outbound Security” butonuna tıklıyoruz.

Resim 55
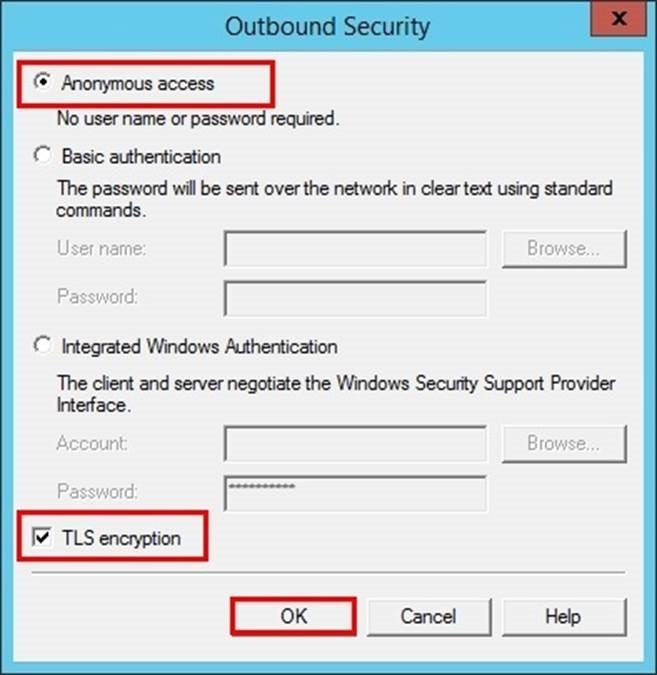
“Outbound Security” sayfasından “Anonymous Access” seçeneğini ve “TLS encryption” seçeneğini işaretliyoruz.
Resim 56
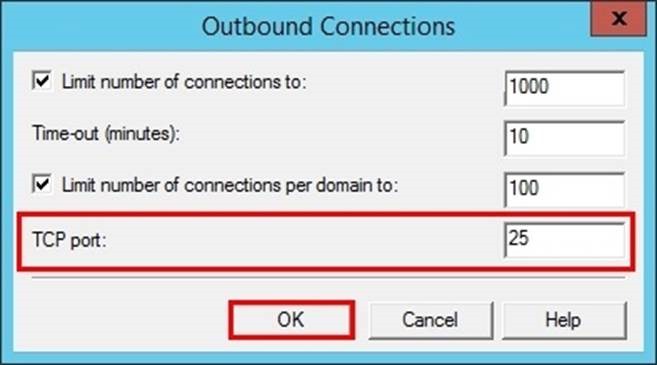
Burada ki ayarladı tamamladıktan sonra “Delivery” tabında bulunan “Outbound connections” butonuna tıklıyoruz. Gelen sayfadan da mailin 25. Port üzerinden gideceğini belirtiyoruz.
Resim 57
Burada ki ayarları da tamamladıktan sonra “Delivery” tabında bulunan “Advanced Delivery” butonuna tıklıyoruz ve “Smart host” değerine Office 365 panelinde tanımlı olan domainimize ait MX DNS kaydını buraya giriyoruz.

Resim 58
SMTP sunucumuz üzerinde gerekli olan işlemler tamamlandı. Artık Exchange Online üzerinde bu SMTP sunucusu üzerinden gelen mailleri kabul etmesi için gerekli olan connector ayarlarını gerçekleştirmemiz gerekiyor.
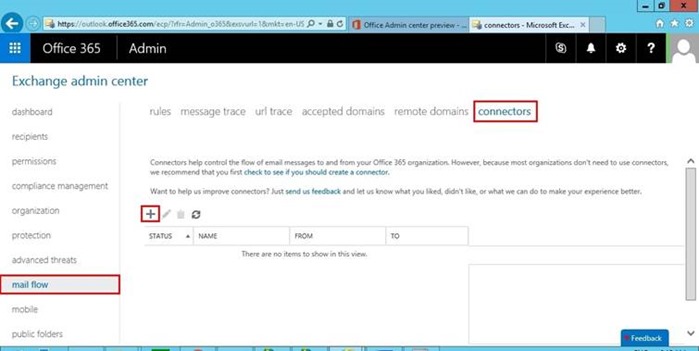
Conenctor ayarları yapmak için Exchange Online Admin Center üzerinden Mail Flow -> Conenctor seçeneğine geliyoruz ve “+” butonuna tıklayarak yeni bir conenctor oluşturma adımını başlatıyoruz.
Resim 59
From kısmına benim organizasyonuma ait bir mail sunucusundan Office 365’e mail geleceğini belirtip, işlemlere devam ediyoruz.
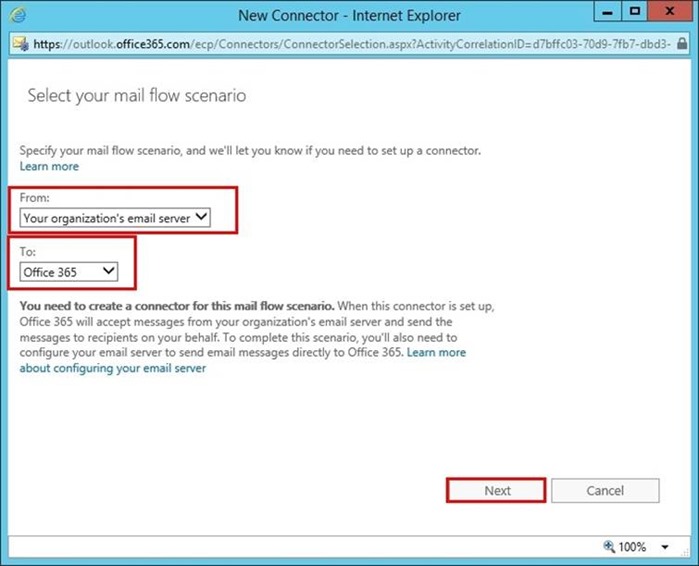
Resim 60
Connectorümüze bir isim veriyoruz.

Resim 61
Ardından sunucumuzun ismini fqdn’li bir şekilde gerekli olan alana giriyoruz.
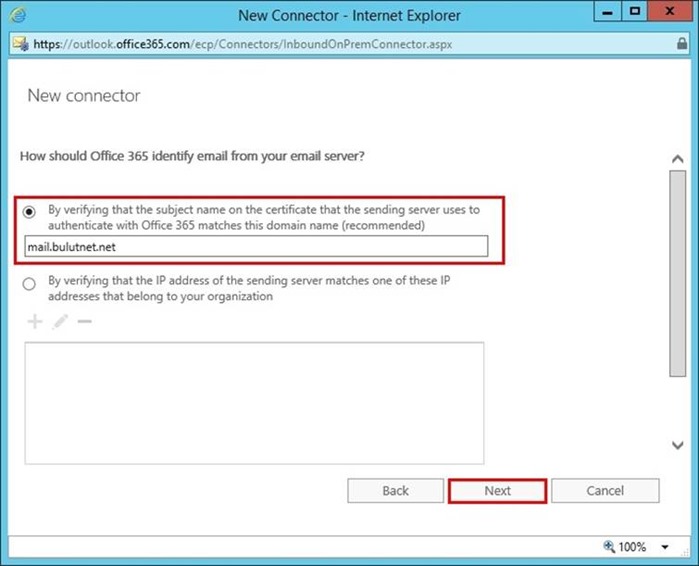
Resim 62
Connector oluşumunu tamamlamak için “Save” butonuna tıklıyoruz.
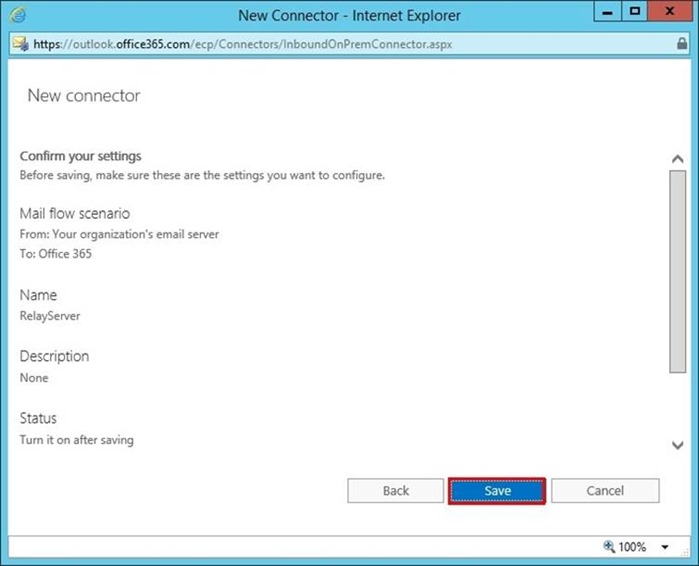
Resim 63
Exchange Online Protection Relay metodu ile relay işlemlerini tamamlamış olduk. Yapılan işlemleri test için SMTP Tester programını kullanabilirsiniz.
Ayrıca SMTP sunucumuzun public IP adresini external DNS panelinde bulunan SPF kaydı içerisine eklemeyi unutmuyoruz.

Resim 64
Yazar Ümit Seyhan