Malum, yapay zekayı iş süreçlerine nasıl dahil edeceğimizi konuşurken karşı tarafta da benzer bir çalışma devam ediyor. Biz birden fazla ajanı birlikte çalıştırıp belge inceleme, yazılım geliştirme veya operasyon süreçlerini hızlandırmaya çalışıyoruz. Saldırganlar ise aynı yaklaşımı hedef araştırmak, güvenlik açıklarını incelemek ve ele geçirdikleri ortamlarda ilerlemek için kullanıyor.
Google Threat Intelligence Group ve Mandiant’ın 16 Kasım 2026 tarihli raporunu bu açıdan önemli buldum. Raporda anlatılanlar, bir modele zararlı kod yazdırmanın veya daha düzgün bir oltalama maili hazırlatmanın ötesine geçiyor. Gerçek saldırılarda belirli aşamaları yürüten, araçları çalıştıran ve aldığı sonuca göre bir sonraki adımını değiştiren ajan tabanlı yapılar gözlemleniyor.
Ancak baştan bir ayrımı yapmak gerekiyor. Bu rapor, bütün siber saldırıların artık baştan sona insansız yürütüldüğünü söylemiyor. Sahada gözlemlenen kullanımlar, belirli süreçlerdeki otomasyon ve geleceğe yönelik beklentiler ayrı ayrı değerlendiriliyor. Bence yazıyı okurken bu ayrımı korumak önemli; aksi halde teknik bir gelişmeyi olduğundan farklı anlatmış oluruz.
Saldırganın her adımı tek tek yürütmesi gerekmiyor
Google’ın incelediği yapılarda, bir koordinasyon ajanının altında farklı görevleri üstlenen ajanlar bulunuyor. Hedef hakkında bilgi toplama, ilk erişim, yetki yükseltme ve ortam içinde ilerleme gibi işler farklı bileşenlere dağıtılabiliyor. Bu yapı, çalıştırdığı araçlardan gelen çıktıları da değerlendirerek ilerleyebiliyor.
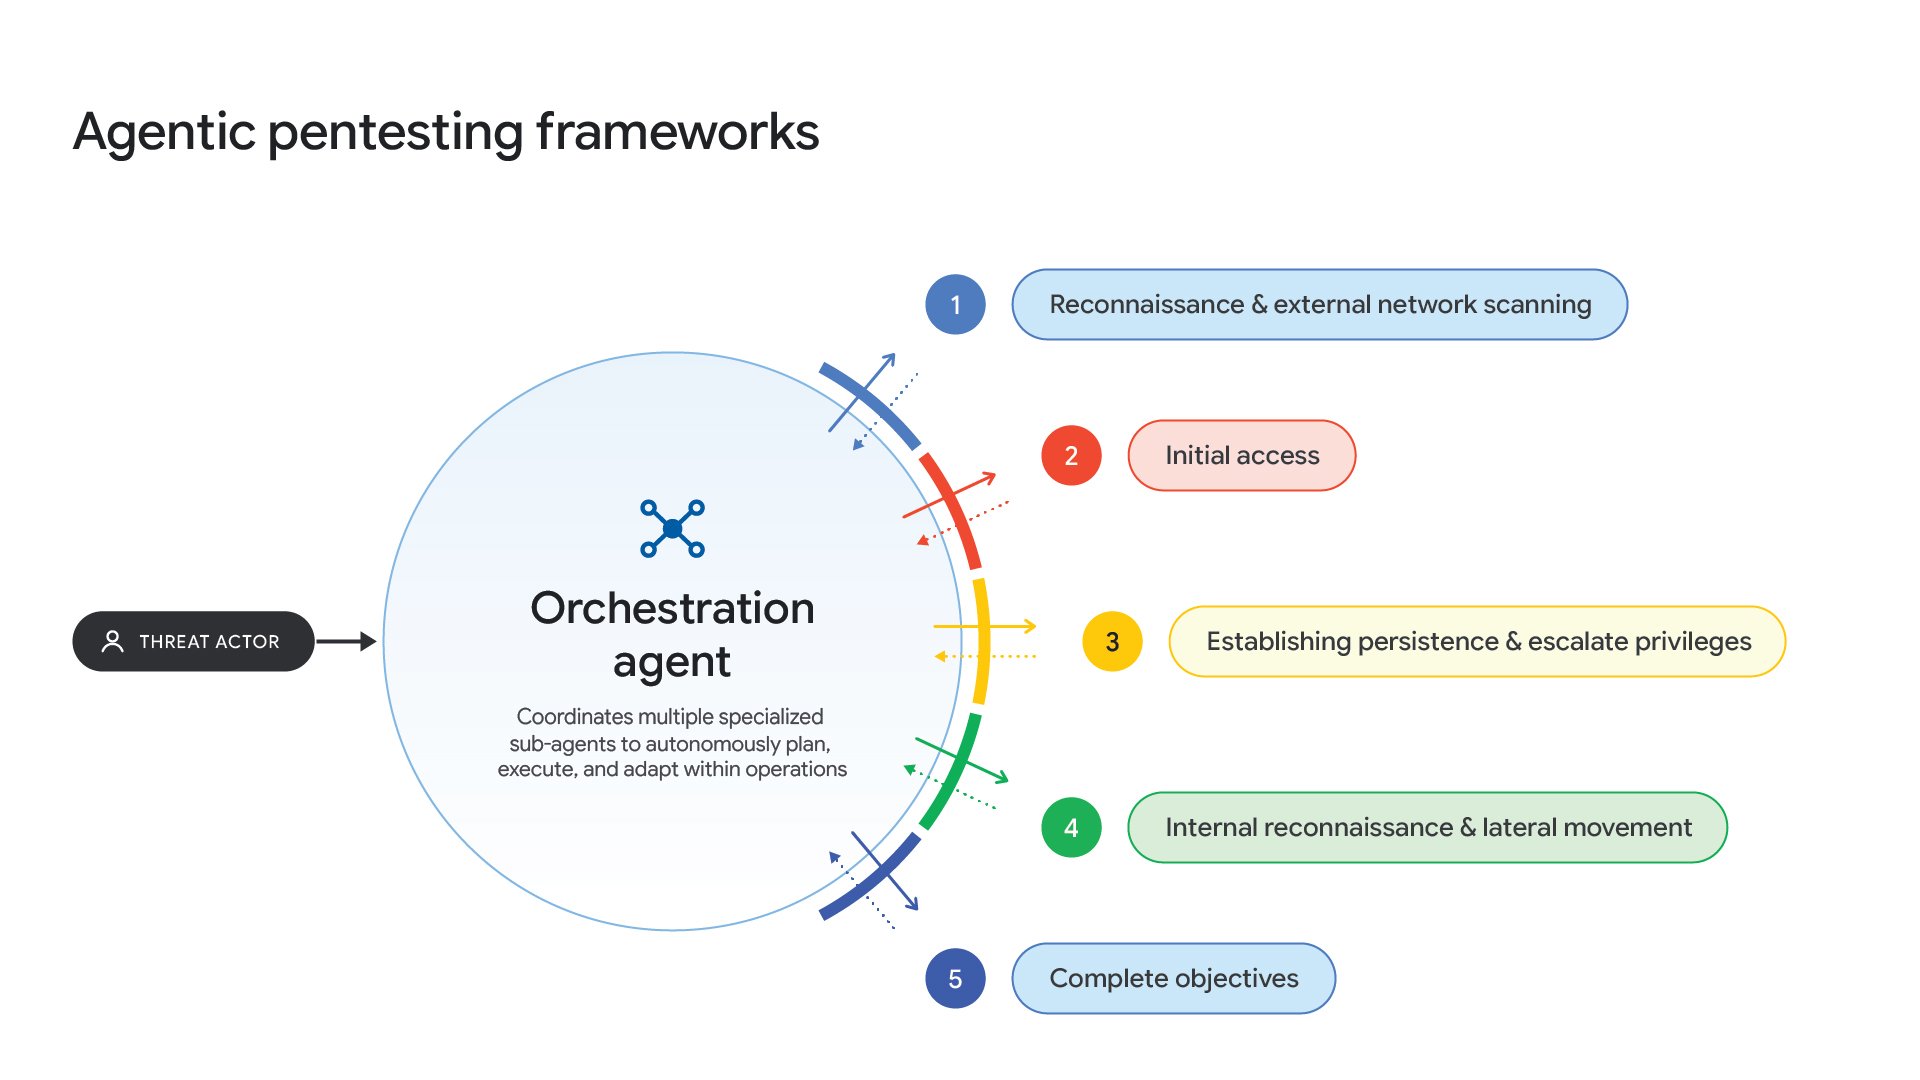
Google’ın şeması, çok ajanlı yapılarda görevlerin nasıl dağıtılabildiğini gösteriyor. Şema, her saldırıda bütün aşamaların başarıyla tamamlandığı anlamına gelmiyor. Kaynak: GTIG.
Raporda CAIRN ve PentAGI gibi açık kaynak araçların gerçek saldırılarda kullanıldığı, başka araçlarla da denemeler yapıldığı belirtiliyor. Burada sorun, güvenlik testi için geliştirilen araçların bulunması değil; bu araçların yetkisiz erişim amacıyla kullanılması ve saldırganın aynı anda daha fazla hedef üzerinde çalışabilmesi.
Aslında temel güvenlik sorunları tanıdık. Çalınmış kimlik bilgileri, internete açık servisler ve güncellenmemiş sistemler yine karşımıza çıkıyor. Değişen taraf, bu zayıflıkların araştırılması ve birbirine bağlanması için gereken insan emeği ve zaman.
Bununla birlikte raporun dikkat çektiği bir sınır da var. Bu araçlar hızlı çalışırken fazla iz bırakabiliyor. Yoğun tarama trafiği, tekrarlayan davranışlar ve kullanılan araçlara ait izler, savunma ekiplerine tespit imkanı sunabiliyor. Yani daha fazla otomasyon, saldırgan açısından her zaman daha gizli veya daha başarılı bir operasyon anlamına gelmiyor.
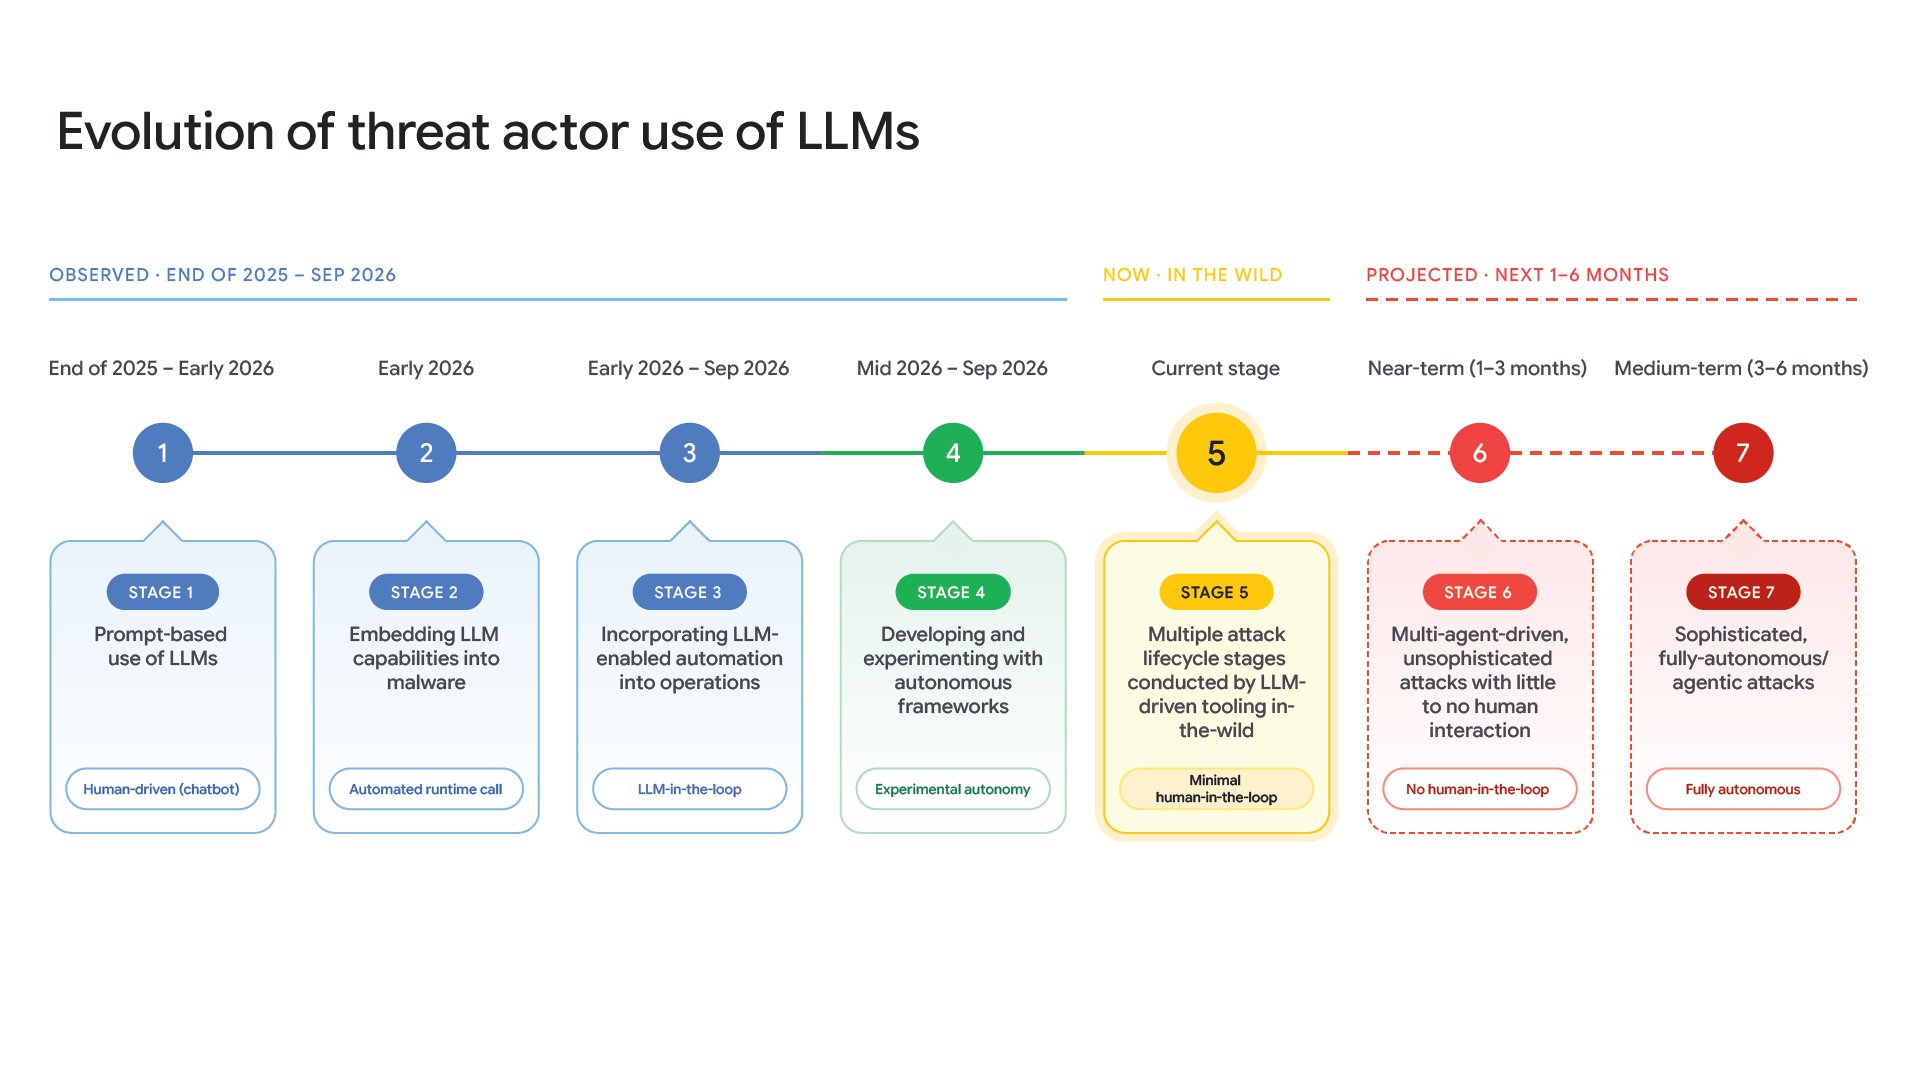
Görselin sağındaki kırmızı aşamalar, raporun yayımlandığı tarihten sonraki döneme ilişkin tahminler. Bunları bugün yaygınlaşmış, doğrulanmış saldırı yetenekleri olarak okumamak gerekiyor. Kaynak: GTIG.
Yama yayımlandığında saldırgan da çalışmaya başlıyor
Raporda benim özellikle üzerinde durduğum konulardan biri, yazılım güncellemelerinin saldırganlar tarafından incelenmesi. Bir uygulamanın eski ve yeni sürümü karşılaştırılarak hangi bölümün değiştiği, değişikliğin hangi güvenlik sorununu gidermeye çalıştığı araştırılabiliyor. Yapay zeka bu incelemenin ve devamındaki işlemlerin otomasyonunda kullanılıyor.
Google, ele geçirilen bir saldırgan hazırlık sunucusunda bu amaçla geliştirilmiş bir yapı tespit etmiş. Yapı, kod değişikliklerini inceleyip olası açıkları değerlendiriyor, exploit hazırlıyor ve bunları insan müdahalesi olmadan çalıştırmayı deniyor.
Bu durum, özellikle internete açık uygulamalarda yama önceliğini belirlerken önemli. Güncellemenin yayımlanması, savunma ekibi için düzeltme imkanının oluşması demek. Aynı zamanda saldırgan için de incelenebilecek yeni bilgi ortaya çıkıyor. Dolayısıyla güncelleme takvimini yalnızca aylık bakım penceresine göre değerlendirmek bazı sistemlerde yeterli olmayabilir.
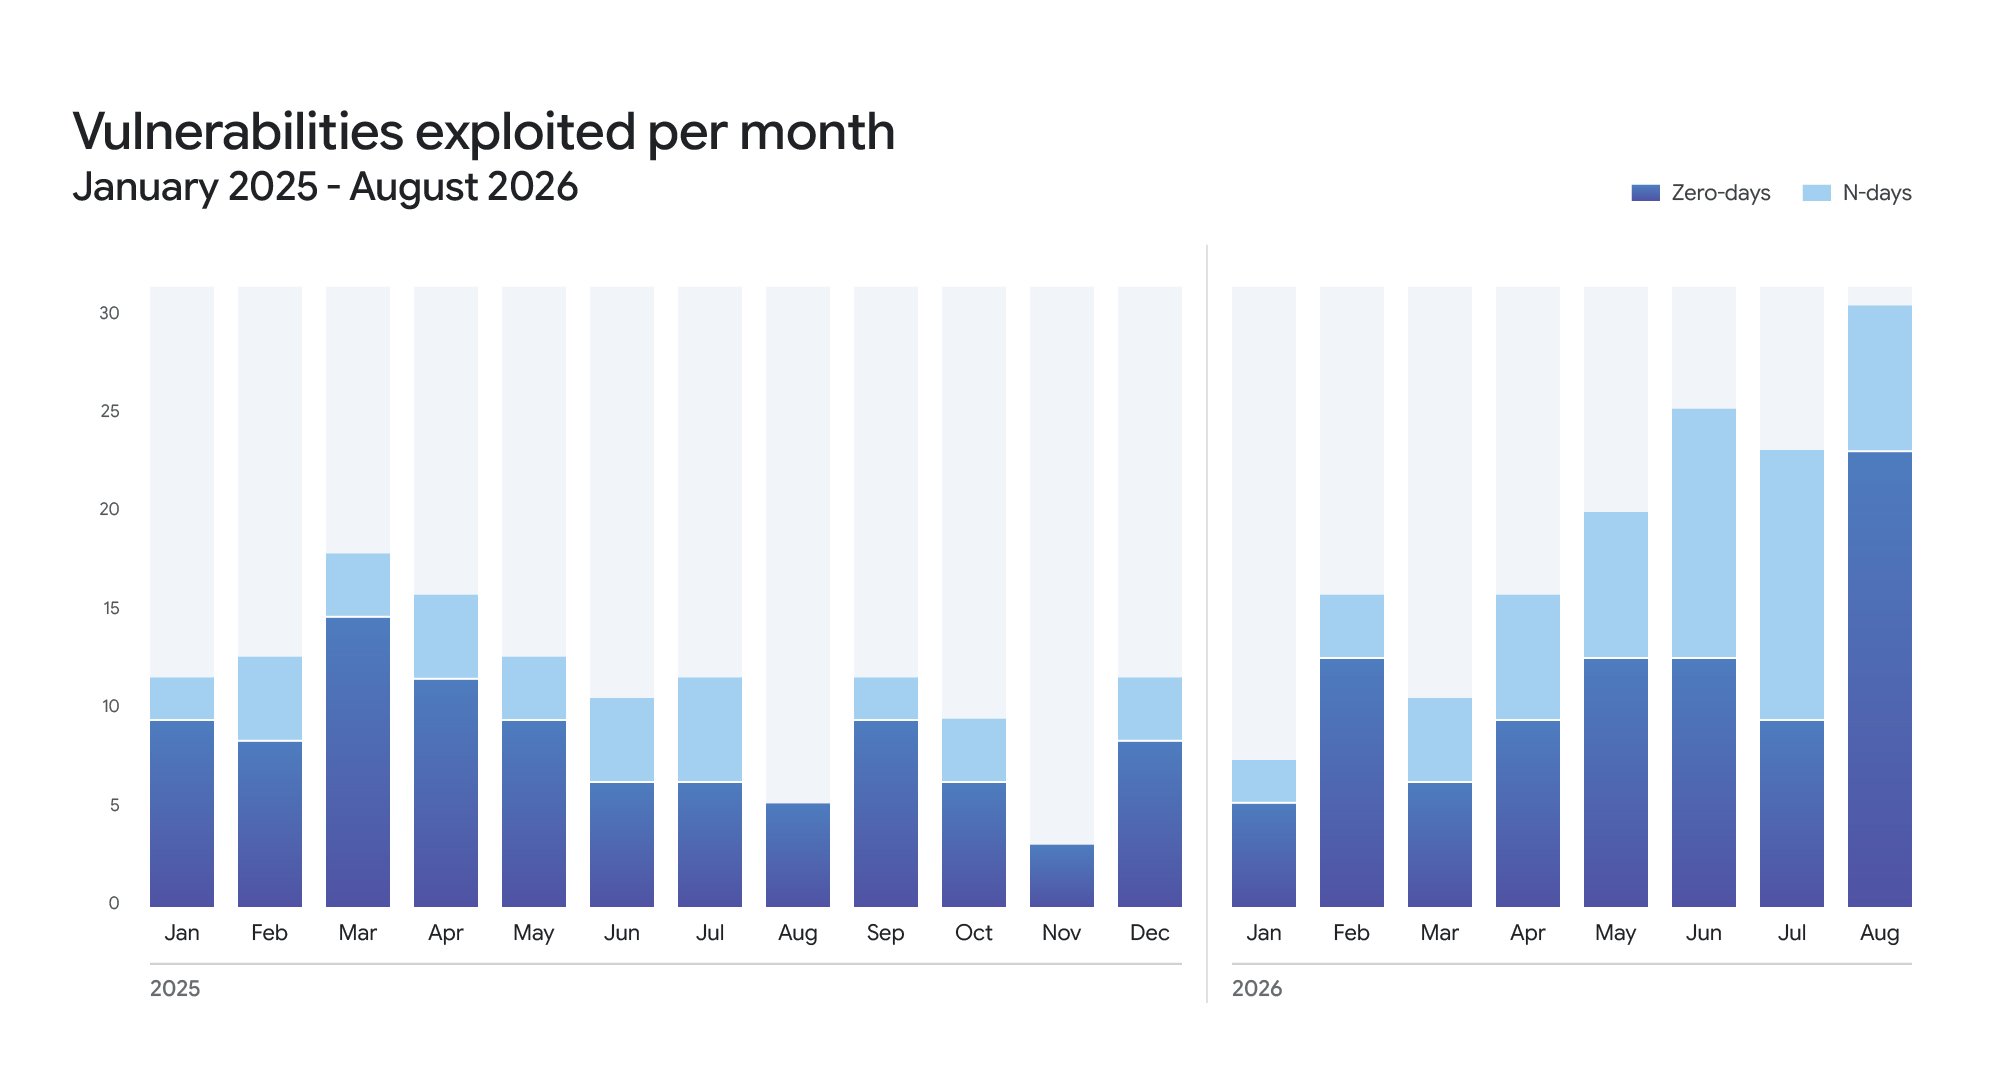
Grafik, Google’ın raporunda değerlendirdiği açıkların aylık dağılımını gösteriyor. Sayılardaki artışı tek başına yapay zekaya bağlamak veya bütün istismarların ajanlar tarafından gerçekleştirildiğini söylemek doğru olmaz. Kaynak: GTIG.
Diğer taraftan, internette yayımlanan her exploit örneğinin çalıştığını da varsaymamak gerekiyor. Raporda, yapay zeka yardımıyla üretildiği düşünülen ancak çalışmayan çok sayıda örneğin güvenlik ekipleri için ayrıca doğrulama yükü oluşturduğu anlatılıyor. Öncelik verirken yalnızca bir PoC paylaşılmış olmasına değil, güvenilir teknik analize ve doğrulanmış istismar bilgisine bakmak gerekiyor.
Veriyi çalmadan da ciddi zarar verebiliyorlar: LLMJacking
İşin bir başka boyutu ise doğrudan bulut kaynaklarının kullanılması. Saldırganın amacı her zaman dosyaları şifrelemek veya veriyi dışarı çıkarmak olmayabilir. Kurumun model erişimini, API anahtarlarını ve bulut kaynaklarını kendi işini yapmak veya başkasına satmak için kullanması da mümkün. Raporda bu faaliyet LLMJacking olarak ele alınıyor.
Mandiant’ın müdahale ettiği bazı olaylarda, tek günlük yetkisiz kullanım bedelinin 100 bin doları geçtiği belirtiliyor. En ağır örneklerde ise müdahale edilene kadar toplam kaynak suistimali 1 milyon dolara ulaşmış. Bunlar her olayın maliyeti değil; raporda aktarılan ağır vakalar.
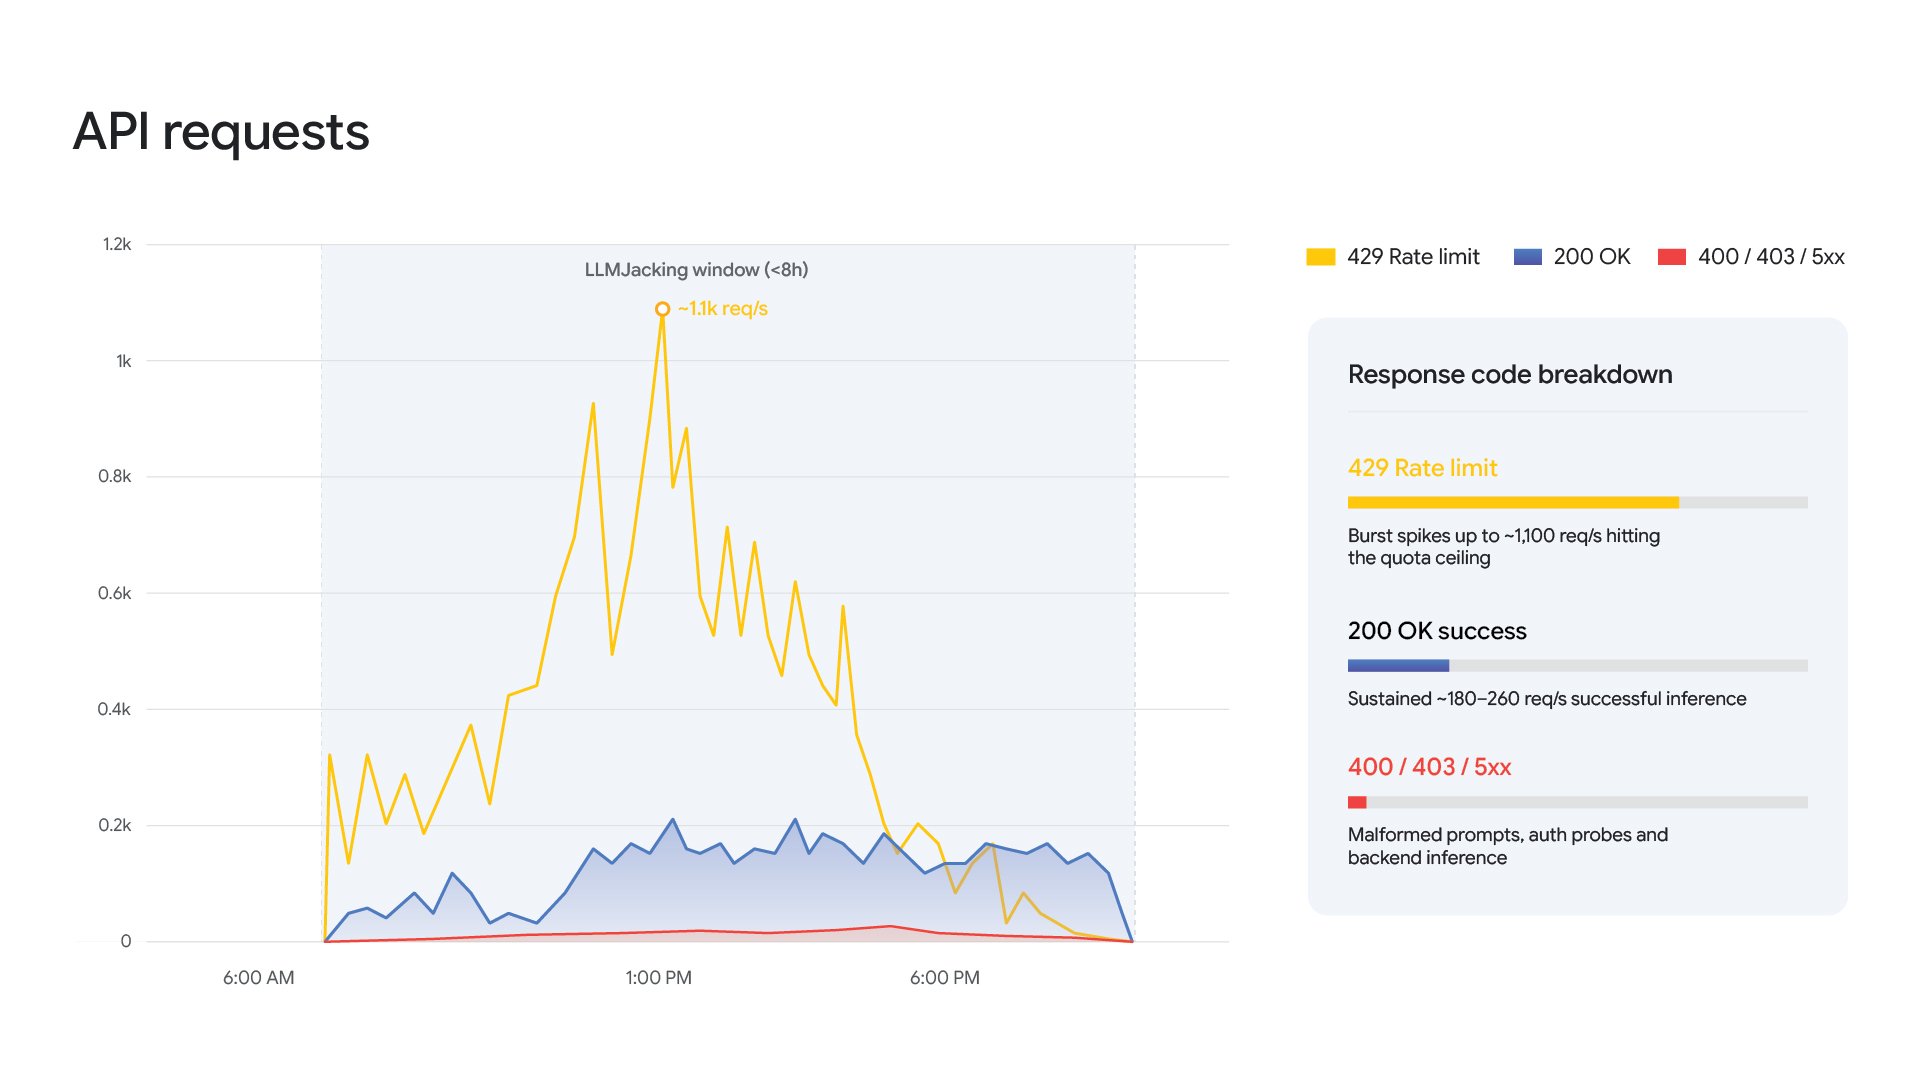
Örnek olayda kısa sürede oluşan API trafiği görülüyor. Kota sınırına takılan isteklerle başarılı model çağrıları ayrı gösteriliyor; bütün istekleri başarılı ve ücretlendirilmiş kullanım gibi değerlendirmemek gerekiyor. Kaynak: GTIG.
Bence burada bulut güvenliği ile maliyet yönetiminin birlikte çalışması gerekiyor. Bir servis hesabının beklenmedik şekilde model kullanmaya başlaması, yeni GPU kaynaklarının açılması veya alışılmışın dışında API tüketimi oluşması yalnızca maliyet optimizasyonu konusu olarak ele alınmamalı.
Raporda saldırganların yeni servis hesapları oluşturduğu, yetkileri genişlettiği ve bazı ortamlarda kota artışı talep ettiği örnekler de bulunuyor. Bu nedenle yalnızca mevcut API anahtarlarını korumak değil, kimlerin yeni kaynak açabildiğini ve yetki verebildiğini kontrol etmek de önemli.
Google, ele geçirilen kaynaklara erişimin aracı servisler üzerinden satıldığı bir pazarı da inceliyor. Bu yapılarda müşteriden gelen istekler, farklı kurumlardan çalınmış erişim bilgileri ve kaynaklar üzerinden yönlendirilebiliyor.
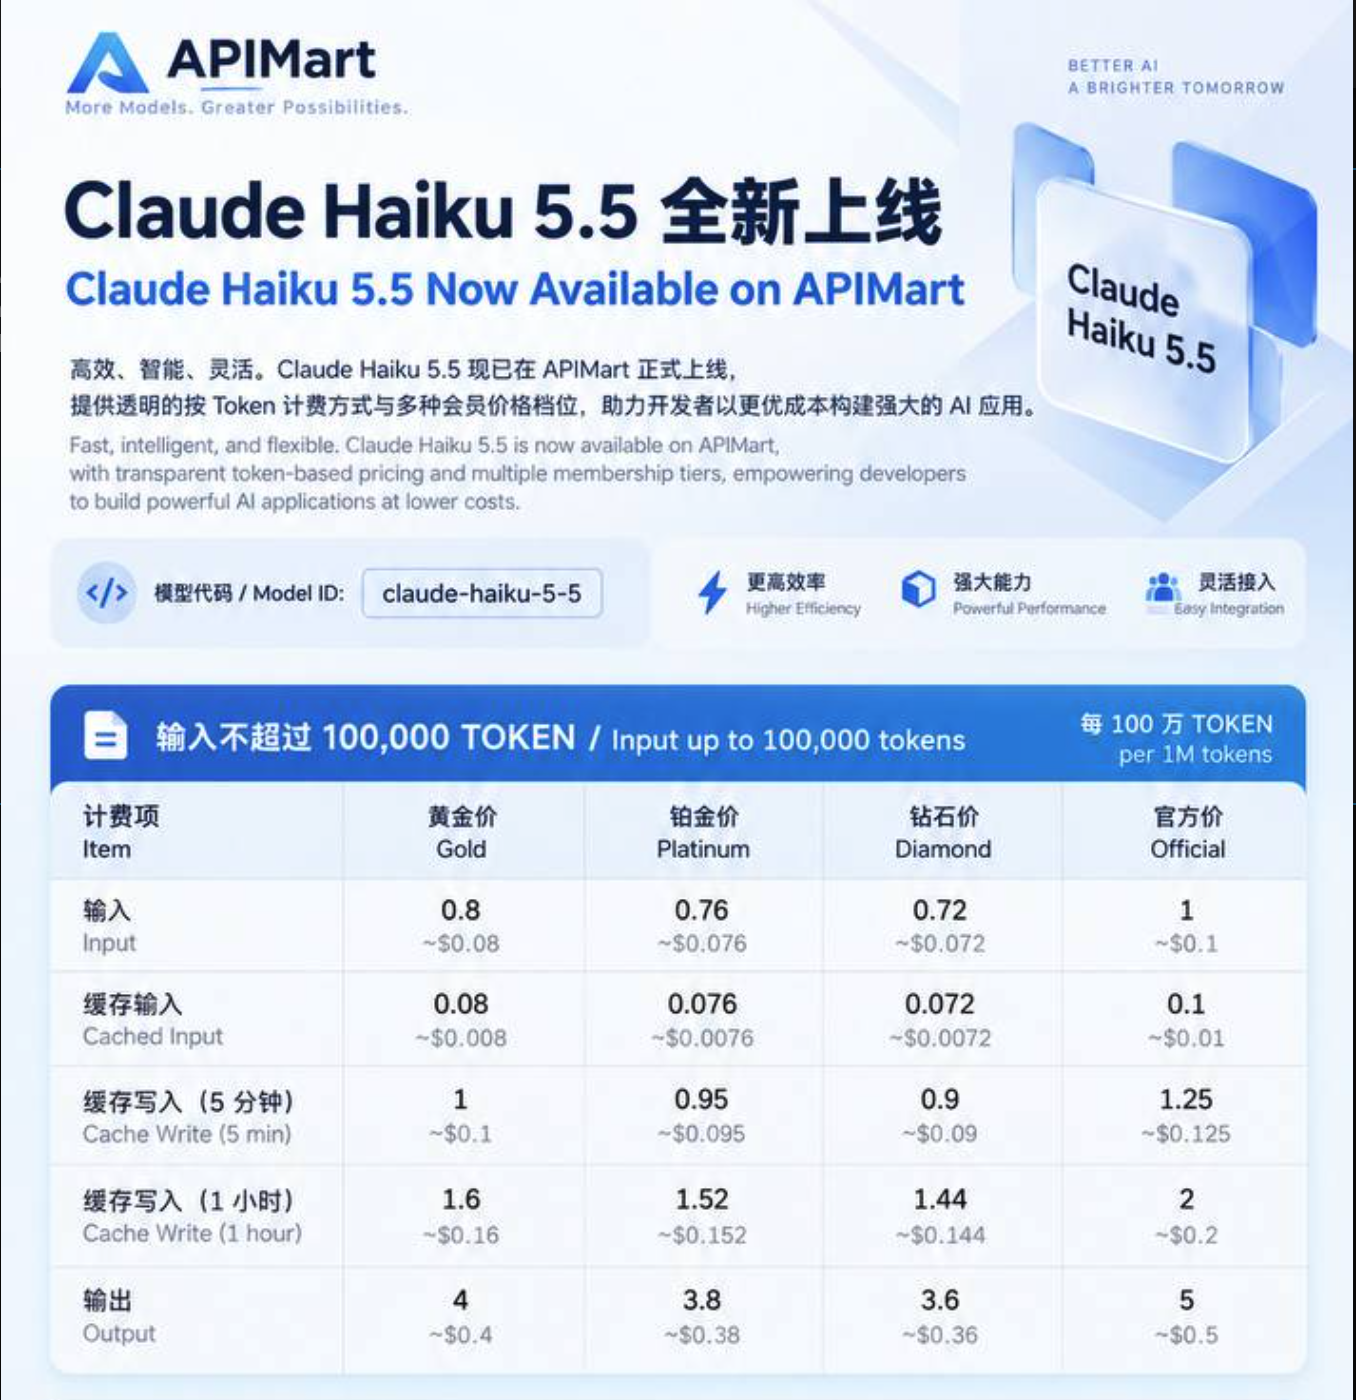
Google’ın raporunda LLM Mixer ekosistemi kapsamında incelediği fiyatlandırma ilanı. Görseldeki model adları ve fiyatlar ilan sahibinin beyanları; burada bir ürün önerisi veya resmi fiyat bilgisi olarak yer almıyor. Kaynak: GTIG.
Tabi ki ucuz model erişimi sunan her servisin çalınmış kaynak kullandığını söyleyemeyiz. Ancak kurumsal veriyi gönderdiğimiz bir aracı servisin arkasında kimin bulunduğunu, verinin hangi sistemlerden geçtiğini ve hizmetin nasıl sağlandığını bilmemiz gerekiyor. Sadece token fiyatına bakarak karar vermek yeterli değil.
Kurum içindeki AI araçları da saldırı yüzeyine dahil
Rapordaki bir diğer örnek, geliştirici ortamlarını ilgilendiriyor. Google, bazı saldırganların ilk erişimden sonra kurum içindeki kod depolarına ilerleyerek Claude Code yapılandırma dosyalarını değiştirdiğini anlatıyor. Amaç, geliştirici aracı çalıştırıldığında zararlı bir işlemin de otomatik tetiklenmesi.
Burada modelin kendi kendine kötü niyetli davranmasından söz etmiyoruz. Saldırgan, aracın çalışırken kullandığı yapılandırmayı değiştiriyor. Geliştirici de normal işine başlamak için aracı açtığında, değiştirilmiş yapılandırma üzerinden zararlı işlem devreye girebiliyor.
Bu örneği önemli buluyorum. Kod depolarındaki güvenlik kontrolünü sadece uygulamanın kaynak koduyla sınırlarsak, geliştirme araçlarını yöneten dosyaları gözden kaçırabiliriz. Ajan talimatları, otomatik çalıştırılan komutlar ve araç yapılandırmaları da inceleme ve değişiklik kontrolünün parçası olmalı.
Benim rapordan çıkardığım değerlendirme, temel güvenlik kontrollerinin önemini kaybetmediği; bunları uygulamak ve olaylara müdahale etmek için sahip olduğumuz sürenin daralabildiği yönünde. Güncellemeler, kimlik güvenliği, servis hesabı yetkileri, kod deposu koruması ve izleme yine işin merkezinde.
Buna model erişimini ve tüketimini de eklememiz gerekiyor. Hangi uygulamanın hangi kimlikle model çağırdığını, bu kimliğin başka neler yapabildiğini ve olağan kullanımın ne olduğunu bilmiyorsak, yetkisiz kullanımı ayırt etmek zorlaşır. Kullanım veya bütçe alarmının tek başına harcamayı durdurduğunu da varsaymamak; uyarı geldiğinde kimin hangi müdahaleyi yapacağını önceden belirlemek gerekir.
Biz yapay zekayı kurumun günlük işlerine dahil ederken, saldırganların da bu araçları kendi süreçlerine dahil ettiğini hesaba katmalıyız. Bu nedenle AI projesini yalnızca model seçimi ve uygulama geliştirme işi olarak görmüyorum. Kimlik, erişim, izleme ve olay müdahalesi tarafını da aynı çalışmanın içinde ele almak gerekiyor.
Bu yazı, Google Threat Intelligence Group ve Mandiant’ın 16 Kasım 2026 tarihli “Agentic Threat Activity Crosses a Significant Threshold” raporundaki bulgular ve bunlara ilişkin teknik değerlendirmelerim temel alınarak hazırlanmıştır. Görseller Google’ın ilgili raporundan alınmıştır.